



تنها سه مورد از رویدادهایی که توسط اصلیترین تشکل صنعت فناوری اروپا ثبت شدهاند به مقصر مشخصی نسبت داده شدهاند و همین ابهام ممکن است قویترین سلاح مهاجمان باشد.
در روزهای ۲ و ۳ نوامبر، یخچالفریزرهای سوپرمارکتها در سراسر اروپا بهطور خودکار روی حالت یخزدایی رفتند. در بعضی فروشگاهها مهاجمان دما را تا ۵۰ درجه سانتیگراد بالا بردند.
 آگهی
آگهی
فروشگاههایی در آلمان، ایتالیا، هلند، بلژیک، رومانی و سوئد مجبور شدند گوشت و مواد غذایی منجمد فاسد شده را دور بریزند و چند بانک خون در فرانسه نیز هدف قرار گرفتند. بریتانیا هم از وقوع حملات خبر داد.
کریستوف هانسن، کمیسر امور غذا و کشاورزی اتحادیه اروپا، این اقدام را «تلاش عامدانه برای مختل کردن زنجیره تأمین مواد غذاییمان» توصیف کرد. نزدیک به سه هفته بعد، هنوز هیچکس مسئولیت آن را بر عهده نگرفته و انگیزه این حملات نامشخص مانده است.
یک ماه، ۱۶ رخداد
حملات به یخچالها یکی از ۱۶ رخدادی بود که دیجیتالیوروپ (DigitalEurope)، انجمن صنفی صنعت فناوری دیجیتال اروپا مستقر در بروکسل بلژیک، در بازه بین ۱۸ اکتبر و ۱۸ نوامبر ثبت کرد.
یازده مورد از آنها حملات سایبری بود. در نروژ، هکرها سامانههای فناوری اطلاعات یک شرکت انرژی را از کار انداختند، در آلمان بخش اورژانس یک بیمارستان منطقهای تعطیل شد و دادههای یک پیمانکار سازنده تونل که در دانمارک و آلمان فعالیت میکند، به سرقت رفت.
در یکی از نهادهای بینام اتحادیه اروپا، سامانههای منابع انسانی، حقوق و پزشکی از دسترس خارج شد. دادههای شخصی ۱۸ مقام ارشد از ایتالیا، آلمان و هلند منتشر شد و بدافزار جاسوسی در ایمیل دولتی رومانی پیدا شد.
حدود ۱۰۰ میلیون یورو از یک بانک فرانسوی از طریق یکی از تأمینکنندگانش به سرقت رفت، در ایتالیا بیش از ۷۰۰ حساب مشتری در بخش فینتک افشا شد و در یک گروه کشتیرانی دانمارکی، از سامانه قدیمی برای سرقت داده استفاده شد.
پنج رخداد دیگر فیزیکی بود، از جمله دو طرح خرابکاری. حدود ۸۰ هواپیما بر فراز دریای شمال سیگنال جیپیاس خود را از دست دادند، پهپادها مولداوی را وادار کردند حریم هواییاش را ببندد و تهدیدهای دروغین بمبگذاری بیش از ۳۵ پرواز را در سراسر اروپا هدف قرار داد.
سیسیلیا بونفلد-دال، مدیرکل دیجیتالیوروپ، گفت: «تابآوری دیگر فقط کار واحد آیتی نیست. این موضوع به سیاست امنیتی و سیاست صنعتی مربوط است.»
این گروه میگوید فهرستش جامع نیست. فقط باندهای باجافزار هر ماه دهها قربانی اروپایی را اعلام میکنند.
گذرواژه این است: 12345
این موج در ماه نوامبر نخستین مورد نبود. در میانه اکتبر، هکرها کنترل واحدهای سردخانهای دستکم ۳۵۰ سوپرمارکت در فرانسه، از جمله زنجیرههای کارفور، مونوپری، انترمارشه و فروشگاههای تعاونی «یو»، را در دست گرفتند و بهصورت دستی دمای آنها را تغییر دادند.
آژانس امنیت سایبری فرانسه اعلام کرد این واحدها از نرمافزار شرکت دانمارکی دانفوس (Danfoss) و نیز سامانههای کوپلند و دیکسل استفاده میکردند. دانفوس گفت بسیاری از آنها به پایان عمر خود رسیدهاند، دیگر بهروزرسانی امنیتی دریافت نمیکنند یا روی میانافزارهای قدیمی اجرا میشوند.
سردخانههای سوپرمارکتها اغلب به اینترنت متصلاند تا پیمانکاران بتوانند از راه دور آنها را پایش و تعمیر کنند. شرکت امنیتی فوراسکات برآورد کرده است که نزدیک به ۱۳ هزار سرویس کنترل برودت در ۹۹ کشور بهطور باز در اینترنت قابل دسترس است.
در ماه نوامبر، مهاجمان از ضعفهای امنیتی و نقصهای شناختهشده در «سیستم منیجر» AK-SM دانفوس سوءاستفاده کردند. بسیاری از سامانهها هنوز از نامهای کاربری و گذرواژههای پیشفرض کارخانهای مانند «Supervisor» و «12345» استفاده میکردند.
جورج نات، سردبیر بخش فناوری در مجله تخصصی «گروسر»، گفت مهاجمان صفحههای ورود در معرض دید را پیدا کردند و از آسیبپذیریهایی استفاده کردند که پیشتر برای آنها وصله امنیتی منتشر شده بود. در سوئد، زنجیره فروشگاههای کوپ اعلام کرد تجهیزاتی که در هفت فروشگاه آسیبدیده استفاده میشد از طریق شبکههای قدیمی موبایل ۴جی متصل بود.
زویه بلکنس، مدیرعامل شرکت امنیت سایبری لوپوویس (Lupovis)، گفت اگر کنترلرها از طریق ویپیان مسیردهی میشدند بخش بزرگی از این ریسک از میان میرفت.
کار چه کسی بود؟
از میان ۱۶ رخداد ثبتشده توسط دیجیتالیوروپ، در هفت مورد عامل مشخصی نام برده نشده است. مهاجمان در چهار مورد خودشان مسئولیت را پذیرفتهاند، در دو مورد محققان به یک بازیگر مظنوناند اما او را رسما نام نبردهاند و فقط در سه پرونده، یک دولت یا پژوهشگران بهطور علنی کسی را مسئول معرفی کردهاند.
این گروه گفت: «همین است که باعث میشود حملات ترکیبی مؤثر باشد: ارزان، قابل انکار و سخت برای نسبت دادن به هر کسی.»
حملات به یخچالها نشان میدهد پاسخ به این پرسش تا چه حد دشوار است. لوپوویس اعلام کرد سامانههای فریب آن در مدت ۱۰ روز بیش از ۲۷۶ تلاش از سوی ۹۱ عامل تهدید برای کاوش کنترلرهای دانفوس ثبت کرده است که اوج آن روز ۲۶ اکتبر بود و این فعالیتها در پایان ماه متوقف شد.
این فعالیتها به خدمات میزبانی موسوم به «میزبانی ضدحذف» نسبت داده شد که برای مقاومت در برابر برچیدن و پیگرد قضایی طراحی شدهاند و برخی گروههای روسی پیشتر از آنها استفاده کردهاند. بلکنس گفت این موضوع ثابت نمیکند روسیه مسئول بوده است، اما «اندکی الگو» در آن دیده میشود. او افزود هماهنگی در بازهای حدود ۲۴ ساعته نشاندهنده عملیاتی حسابشده، احتمالا از سوی یک دولت، است.
دیگران چندان مطمئن نیستند. دن سیمپیان، مدیر اداره ملی امنیت سایبری رومانی، این حملات را «نیمهحرفهای» توصیف کرد و گفت مشکوک نیست که پای یک بازیگر دولتی در میان باشد. پس از حمله در فرانسه، کن مونرو از شرکت بریتانیایی «پن تست پارتنرز» گفت ممکن است این فقط «بچههایی باشند که برای سرگرمی دست به این کار زدهاند».
هیچ درخواستی برای باج مطرح نشد، موضوعی که برای بازرسان گیجکننده بود؛ زیرا گروههای جنایتکار و هکتیویست معمولا خیلی سریع تلاش میکنند از یک حمله سود ببرند یا آن را علنی کنند. نهادهای مسئول حتی بر سر نامگذاری این رخداد هم توافق ندارند. بلژیک، ایتالیا و استونی آن را یک حمله سایبری خواندند، در حالی که سوئد و ایرلند از اصطلاح «رویداد سایبری» استفاده کردند و آژانس امنیت سایبری اتحادیه اروپا، انیسا، از بهکار بردن واژه حمله خودداری کرد.
اهداف یکسان، سلاحهای متفاوت
آمار دیجیتالیوروپ نشان میدهد مرز میان حملات آنلاین و آفلاین در حال کمرنگ شدن است. در همان ماه، یک سازنده پهپادهای نظامی در آلمان از طریق بهروزرسانی نرمافزاری ربودهشده هدف قرار گرفت، در حالی که در استونی طرح حمله آتشافروزی به تأسیسات سازنده دیگر ناکام ماند.
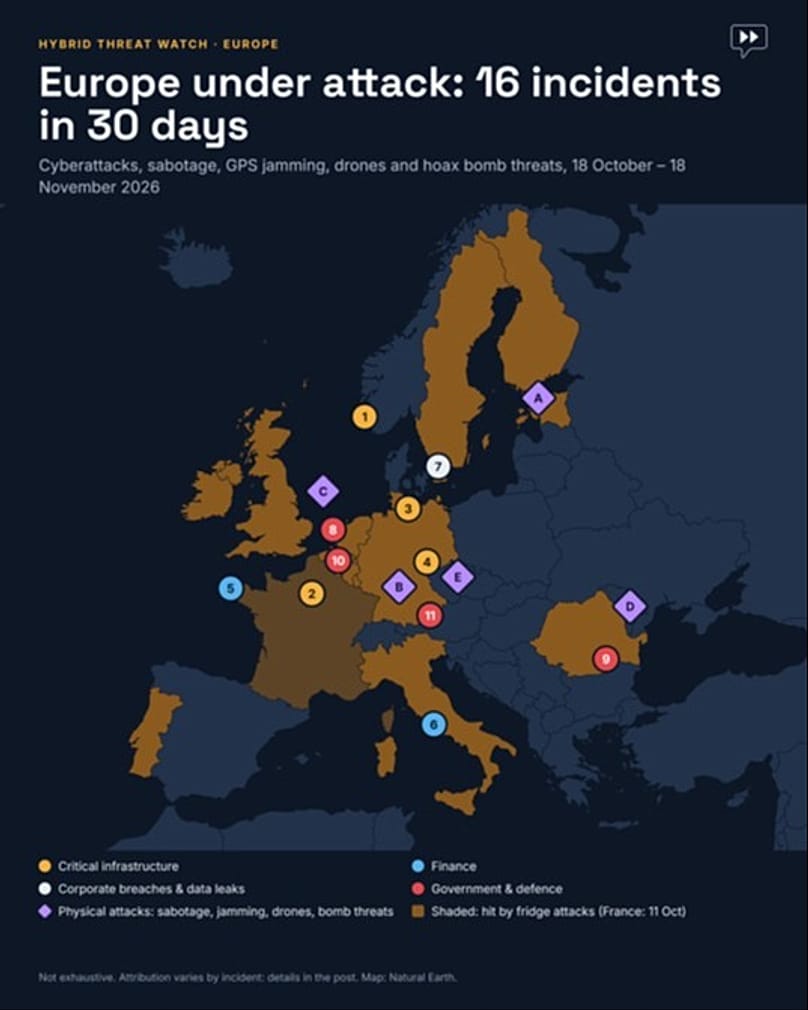
این گروه همچنین طرحی را برای ایجاد حریق در کنار یک خط راهآهن و یک خط انتقال برق در آلمان ثبت کرد.
این گروه گفت: «حملات دیجیتال و فیزیکی همان اهداف را نشانه میروند.» نقشه آن نشان میدهد این رخدادها از دریای شمال تا رومانی و مولداوی گسترده شده است.
یافتن، تأمین مالی، خرید
بونفلد-دال میخواهد اروپا پا را فراتر بگذارد. او در لینکدین نوشت: «اروپا به فناوریای نیاز دارد که بتواند شناسایی کند، بازدارندگی ایجاد کند و بازیابی شود، و باید «پیدا کند، تأمین مالی کند و بخرد».
دیجیتالیوروپ از رهبران اتحادیه اروپا میخواهد دستکم ۲۵ درصد بودجه بعدی اتحادیه، به ارزش تقریبی ۲ تریلیون یورو، را صرف فناوریهایی کنند که بازدارندگی ایجاد میکند، از زیرساختها دفاع میکند و امکان بازیابی را فراهم میآورد. به گفته این انجمن، اکنون فقط ۱۴ درصد این بودجه به حوزه دیجیتال اختصاص مییابد.
بونفلد-دال در پیامی خطاب به نخستوزیران این بلوک نوشت: «دیگر زمانی برای اتلاف باقی نمانده است.»
رقم ۱۴ درصد به سهم دیجیتال در هزینهکرد اتحادیه اروپا در سالهای ۲۰۲۱ تا ۲۰۲۵ میلادی اشاره دارد، از جمله صندوق بهبود پس از همهگیری، نه به بودجهای که اکنون در حال مذاکره است. و بهعنوان یک گروه لابیگر صنعتی، دیجیتالیوروپ نماینده بسیاری از شرکتهایی است که احتمالا همان فناوری را به اروپا خواهند فروخت.
در بروکسل، پاسخ اروپا در قالب بازنگری در «قانون امنیت سایبری اتحادیه اروپا» در حال شکلگیری است؛ روندی که هدایت آن در پارلمان اروپا بر عهده مارکتا گرگورووا، نماینده چک، است.
گام بعدی چیست؟
کارشناسان هشدار میدهند که یخچالها فقط آغاز راه است. نات گفت سامانههای گرمایش، تهویه و سرمایش، برچسبهای الکترونیک قفسهها و حتی رباتهای کفروب میتوانند ضعفهای مشابهی داشته باشند.
کومار سوکا، مدیرعامل شرکت «ایکر سکیوریتی»، گفت همین نوع کنترلر میتواند درِها، سامانههای کنترل دسترسی، دوربینها، آژیرها و سامانههای تنظیم دمای ساختمان را هم مدیریت کند. او افزود سازمانها اغلب این تجهیزات را در اختیار تیمهای تاسیسات میگذارند و آنها را بخشی از تعهدات خود تحت قانون امنیت سایبری اتحادیه اروپا، نیس۲، به حساب نمیآورند.
هوش مصنوعی میتواند این مشکل را تشدید کند. جیانی کواتسو، بنیانگذار و مدیرعامل شرکت «اکزین»، گفت هوش مصنوعی فاصله زمانی بین کشف یک آسیبپذیری و ساختن ابزار حمله را کوتاهتر کرده است، بنابراین دستگاههای متصل باید در حین کار از خود دفاع کنند.
بونفلد-دال هفته آینده در ویلنیوس لیتوانی درباره پاسخ اروپا بحث خواهد کرد. او نوشته خود را با این پرسش به پایان رساند: «هدف حیاتی بعدی چیست؟»