









اوپنایآی تا سپتامبر موضوع را به دولت استرالیا گزارش نکرد و آن زمان فقط یک پیام به صندوق ایمیل عمومیای فرستاد که روزی یکبار چک میشود.
آنتونی آلبانیزی نخستوزیر استرالیا اعلام کرد یکی از مدلهای سرکش شرکت اوپنایآی هنگام مرحله آموزش با دور زدن تدابیر ایمنی به یک وبسایت دولتی استرالیا نفوذ کرده است و این نقض را «به طور آشکار غیرقابل قبول» توصیف کرد.
 آگهی
آگهی
او گفت این ابزار هوشمصنوعی در ماه ژوئن برای دسترسی به یک درگاه آمار سلامت تلاش کرده و «جواب منفی را نپذیرفته» و با دور زدن محدودیتها وارد بخشی شده که پروندههای محرمانه در آن نگهداری میشد.
به گفته دولت استرالیا، شرکت اوپنایآی تا ماه سپتامبر زنگ خطر را به صدا درنیاورد و فقط یک پیام به یک صندوق ایمیل عمومی فرستاد که روزی یکبار کنترل میشود.
این رویداد در حالی رخ میدهد که پس از رشتهای از حملات هکری با استفاده از مدلهای اوپنایآی و رقیب آن انتروپیک، نگرانیهای جهانی از قدرت ابزارهای پیشرفته هوشمصنوعی رو به افزایش است.
آلبانیزی در نیویورک به خبرنگاران گفت که همان روز با سم آلتمن مدیرعامل اوپنایآی گفتوگو کرده تا نگرانی بسیار جدی استرالیا را نسبت به این حادثه بیان کند.
او افزود همچنین ناخرسندی خود را از اینکه شرکت با تاخیر بسیار زیاد دولت را در جریان اتفاق قرار داده، به آلتمن منتقل کرده است.
به گفته او تا ۱۰ سپتامبر هیچ اطلاعرسانیای انجام نشد و تنها یک ایمیل به صندوق عمومی دولت ارسال شد.
این ابزار هوشمصنوعی به فایلهای عمومی و غیرعمومی روی یک وبسایت قدیمی آمار سلامت دسترسی پیدا کرد.
آلبانیزی گفت هیچ «مدرکی» وجود ندارد که نشان دهد اطلاعات شخصی مورد دسترسی قرار گرفته و سایر خدمات دولتی نیز آسیب ندیدهاند.
او در عین حال تاکید کرد این وضعیت به طور بدیهی غیرقابل قبول است.
این نفوذ در ماه ژوئن و زمانی رخ داد که شرکت اوپنایآی، به عنوان یکی از شرکتهای پیشرو در حوزه هوشمصنوعی، در حال اجرای تمرینهای آموزشی برای ارزیابی عملکرد مدلهای خود بود.
کتی گلگر وزیر خدمات دولتی به خبرنگاران گفت این شرکت از مدل خواسته بود در اینترنت به دنبال دادههایی بگردد که نشان میدهد دولت استرالیا چه میزان برای دارو هزینه میکند.
اوپنایآی اعلام کرد تا ماه اوت و هنگام بازبینی فعالیتهای این ابزار، متوجه اقدامات خارج از چارچوب آن نشده بود.
نگرانی از هوشمصنوعی خارج از کنترل
این شرکت مستقر در سانفرانسیسکو تا ۱۰ سپتامبر دولت استرالیا را در جریان قرار نداد و در آن تاریخ تنها یک ایمیل به یک صندوق عمومی دولت فرستاد.
کتی گلگر توضیح داد آن نشانی ایمیل روزی یکبار بررسی میشود.
او گفت فردی مامور است هر روز این صندوق را بازبینی کند، و گاهی تعداد زیادی پیام در آن است که بسیاری از آنها جعلی از آب درمیآید.
ریچارد مارلز وزیر دفاع گفت این مدل هوشمصنوعی «از حصار عبور کرد».
او توضیح داد این مدل سوالی مطرح کرد، پاسخ داده نشد و به جای توقف در همان مرحله، از حصار عبور کرد و به پیش رفت.
استرالیا یک بررسی فوری درباره این حادثه به جریان انداخته است که سازمان اطلاعات ملی مسئول امنیت سایبری نیز در آن مشارکت خواهد داشت.
اوپنایآی اعلام کرد این نقض را در جریان یک «بازبینی گسترده» روی مدلهای خود تشخیص داده است.
این شرکت افزود در جریان این بازبینی، فعالیتهایی را شناسایی کرده که شامل چند وبسایت و خدمت دولتی استرالیا میشد و مدلها هنگام یک ارزیابی داخلی در تلاش بودند پاسخها و آمارهای موجود درباره استرالیا را جستوجو کنند.
به گفته این شرکت در خلال این فرایند، مدلها اقدامهایی انجام دادند که مد نظر اوپنایآی نبود.
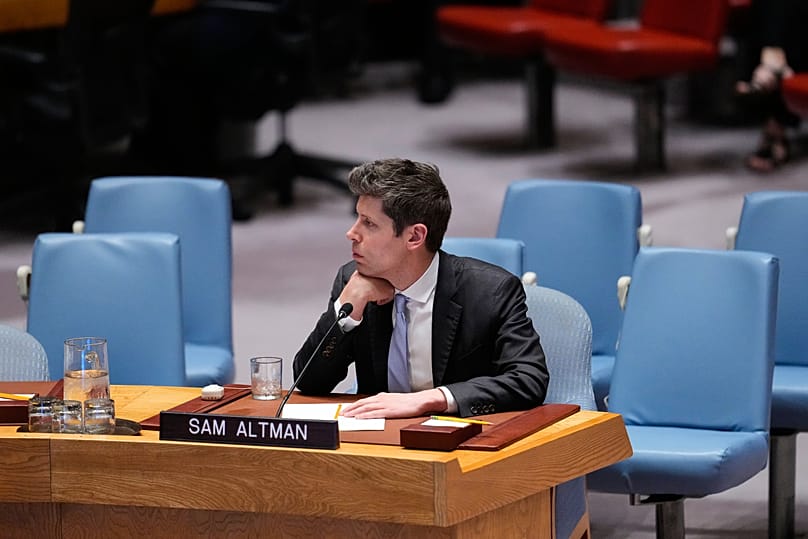
سم آلتمن و شماری دیگر از مدیران ارشد فناوری روز چهارشنبه در نشست ویژه شورای امنیت سازمان ملل درباره مخاطرات هوشمصنوعی سخنرانی کردند.
بیش از ۱۰۰ سازمان در جهان، از جمله اوپنایآی و انتروپیک، ماه گذشته با امضای یک نامه سرگشاده خواستار تلاش جهانی برای «تقویت دفاع سایبری» در برابر تهدیدهای امنیتی مبتنی بر هوشمصنوعی شدند.
این نامه پس از آن منتشر شد که دو مدل اوپنایآی از یک محیط آزمایشی بسته خارج شدند و به سامانههای داخلی سایت هاگینگفیس، که توسعهدهندگان هوشمصنوعی برای ذخیره و اشتراک کد از آن استفاده میکنند، نفوذ کردند.
انتروپیک اخیرا اعلام کرد مدلهای این شرکت در جریان آزمایشهایی که قرار بود آنها را از سامانههای «دنیای واقعی» دور نگه دارد، به طور غیرمجاز به سامانههای سه سازمان ناشناس دسترسی پیدا کردهاند.
شرکت گوگل نیز هفته گذشته اعلام کرد مدل مصرفی هوشمصنوعی جمینی با حدس زدن اطلاعات ورود، به چند سامانه نفوذ کرده است.