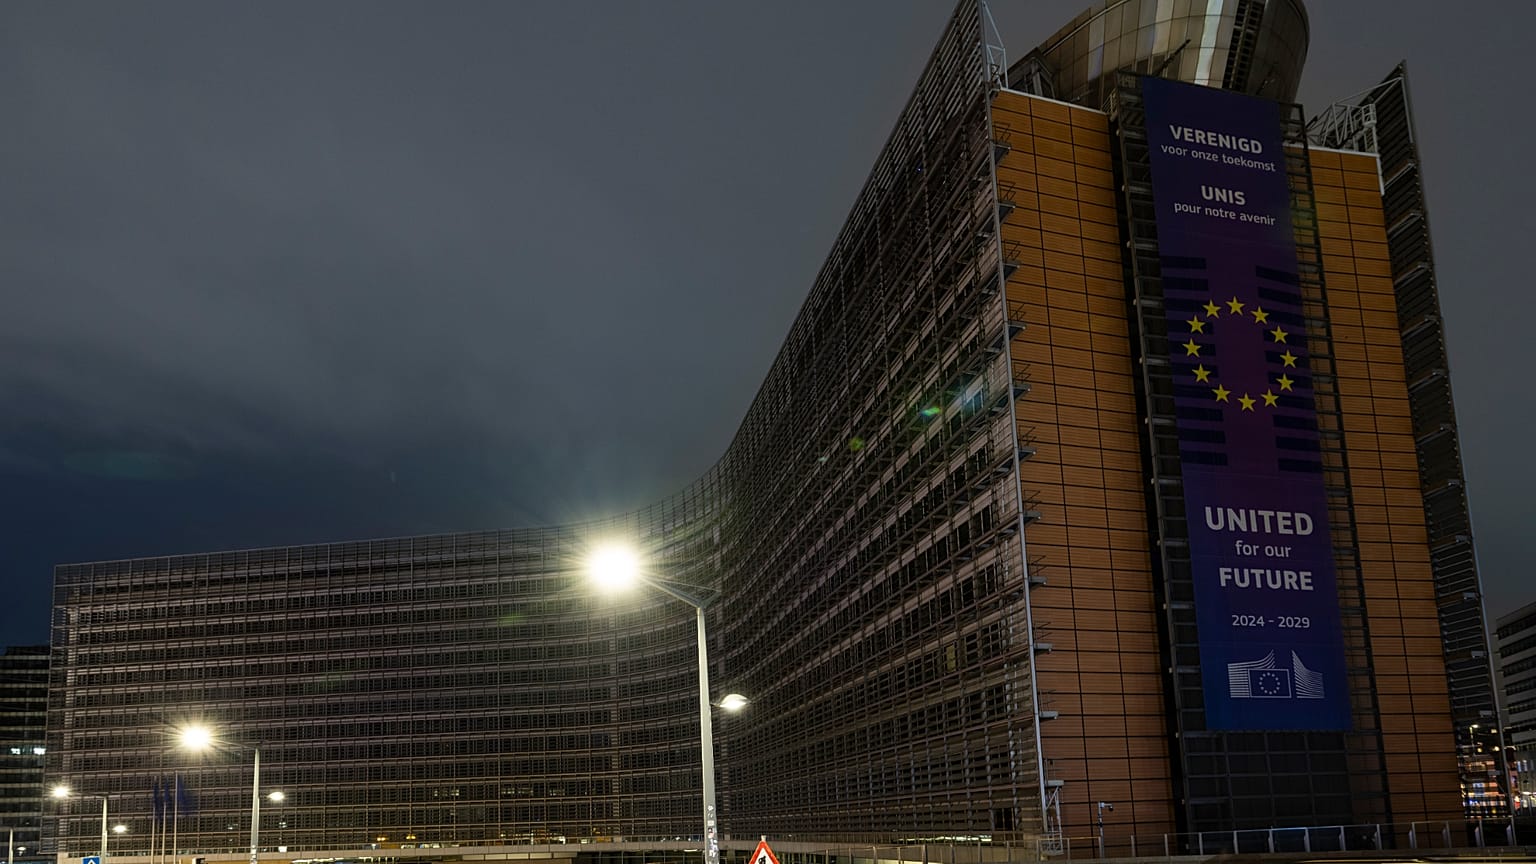




سیستمهای داخلی منابع انسانی کمیسیون اروپا هدف یک حمله سایبری مخرب قرار گرفتهاند و کارشناسان سایبری اتحادیه اروپا همچنان در حال بررسی این موضوع هستند که آیا اطلاعات شخصی حساس به خطر افتاده است یا خیر.
کمیسیون اروپا هدف یک حمله سایبری بزرگ قرار گرفته است، اما هنوز مشخص نیست چه کسی پشت این ماجراست و آیا اطلاعات حساس کارکنان به سرقت رفته است یا خیر.
 آگهی
آگهی
به مدت چند روز، مقامات این کمیسیون به «سیسپر» (Sysper) یا همان سامانه داخلی منابع انسانی که برای بررسی اطلاعات حقوق، درخواست مرخصی (از جمله مرخصی استعلاجی)، ثبت ساعات کاری و ثبتنام در دورههای آموزشی استفاده میشود، دسترسی نداشتند.
یکی از مقامات که نخواست نامش فاش شود، به یورونیوز گفت که روز پنجشنبه سامانه «سیسپر» دوباره فعال شد، اما «طرح مشترک بیمه درمانی» (JSIS) همچنان غیرقابل دسترس باقی مانده است.
اکثر کارکنان متوجه نشدند که سامانهها دچار مشکل امنیتی شدند و تیم واکنش به حوادث رایانهای برای نهادهای اتحادیه اروپا (CERT-EU) اکنون در حال ارزیابی میزان خسارات وارده است.
پرسش کلیدی این است که آیا مهاجم که هنوز شناسایی نشده، به دادههای موجود در «سیسپر»، «JSIS» و سایر سامانههای منابع انسانی دسترسی پیدا کرده است یا خیر.
این دسترسی لزوما به معنای نفوذ به اسناد داخلی کمیسیون نیست زیرا آن اسناد در سامانه جداگانهای نگهداری میشوند. با این حال، این پلتفرمها حاوی اطلاعات شخصی حساسی از جمله نام مقامات، ردههای حقوقی، نشانی منازل و اطلاعات تماس هستند. چنین پایگاه دادهای میتواند زمینهساز حملات بسیار پیچیدهتری شود که مشخصا کارکنان را هدف قرار میدهند.
ارزیابی ابعاد خسارت ادامه دارد و مقامات اتحادیه اروپا هنوز هیچگونه اطلاعرسانی رسمی و داخلی درباره این حادثه دریافت نکردهاند.
کمیسیون اروپا پیش از این نیز هدف حملات سایبری قرار گرفته بود. در ماه مارس، زیرساخت ابریِ میزبان وبسایتهای «Europa.eu» دچار نفوذ امنیتی شد که منجر به سرقت حدود ۹۱.۷ گیگابایت داده، شامل اطلاعات شخصی و محتوای ایمیلها گردید.
در ماه ژانویه نیز یک حمله سایبری، زیرساخت مرکزی دستگاههای تلفنهمراه کمیسیون را هدف قرار داد که میتوانست منجر به افشای نام و شماره تلفن کارکنان شود.
کمیسیون اروپا هنوز به درخواست یورونیوز برای اظهارنظر در این باره پاسخی نداده است.