






این حملات ضعفهای بنیادی امنیتی در سامانههای یخچال متصل را آشکار کرد، اما کارشناسان هشدار میدهند آسیبپذیریهای مشابه میتواند از تجهیزات سوپرمارکت تا زیرساخت بیمارستانها و مراکز داده را در معرض خطر قرار دهد.
پژوهشگران امنیت سایبری میگویند چند روز پیش از موجی از حملات و رخدادهای سایبری که باعث اختلال در سوپرمارکتها و بانکهای خون شد، هکرها را شناسایی کردهاند که در حال بررسی سیستمهای سرمایشی متصل به اینترنت در سراسر اروپا بودند و شواهد نشان میدهد این اقدام ممکن است بخشی از یک عملیات هماهنگ بوده باشد.
 آگهی
آگهی
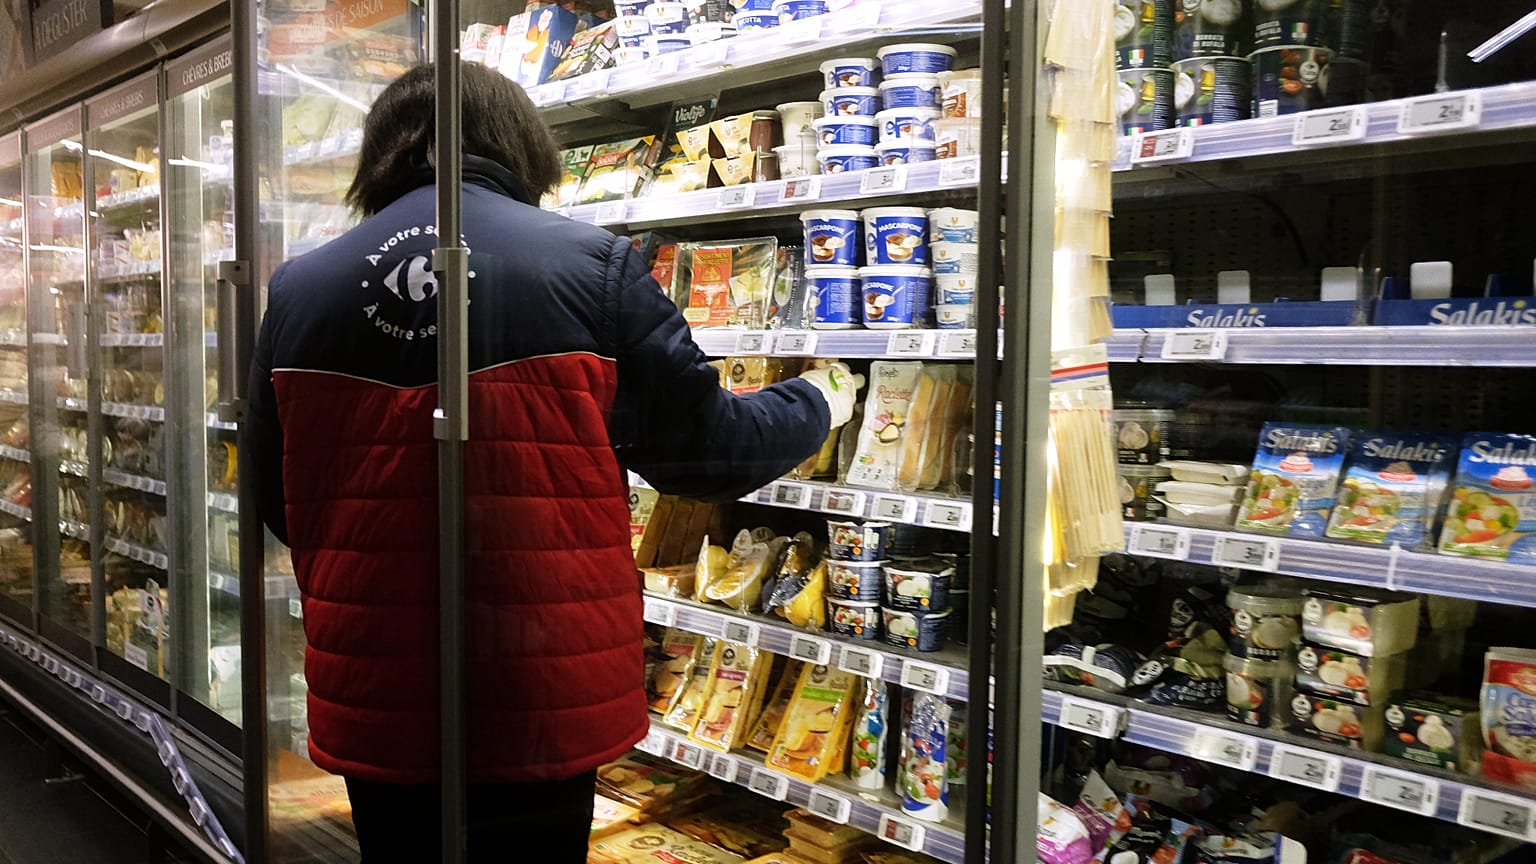
سیستمهای سرمایشی سوپرمارکتها در ۹ کشور اروپایی و همچنین چند بانک خون در فرانسه روزهای ۲ و ۳ نوامبر هدف حمله قرار گرفت.
هکرها با سوءاستفاده از ضعفهای امنیتی و آسیبپذیریها در «مدیر سیستم سرمایشی» AK-SM ساخت شرکت دانفوس (Danfoss)، یخچالها و فریزرها را روی حالت یخزدایی قرار دادند و در برخی موارد دما را تا ۵۰ درجه سلسیوس بالا بردند.
این رخدادها بسیاری از فروشگاههای مواد غذایی را وادار کرد محصولات خرابشده در یخچالها و فریزرهایشان را دور بریزند و به نمونهای بسیار ملموس از این تبدیل شد که چگونه حملات سایبری با هدف قرار دادن زیرساختهایی که اغلب بدیهی فرض میشوند، میتواند به آسانی زندگی روزمره را مختل کند.
به گفته شرکت امنیت سایبری لوپوویس (Lupovis)، نشانهها حاکی از یک عملیات هماهنگ است که احتمالا یک بازیگر دولتی در آن دخیل بوده و پیش از آن چند روز عملیات شناسایی انجام شده است.
این شرکت میگوید تنها چند روز پیش از حملات، دورهای از عملیات شناسایی را مشاهده کرده که این سیستمها را هدف قرار داده بود.
به گفته این شرکت، در یک بازه ۱۰ روزه بیش از ۲۷۶ تلاش از سوی ۹۱ عامل تهدید مختلف که با قطعات خاصی از کنترلرهای دانفوس مطابقت داشت، ثبت شد. اوج فعالیت روز ۲۶ اکتبر بود و در پایان ماه متوقف شد.
زاویه بلکنز، مدیرعامل لوپوویس، به یورونیوز نکست گفت: «بین ۲۰ تا ۳۰ اکتبر آنچه دیدیم موجی از چیزی بود که آن را شناسایی مینامیم.»
او افزود: «میبینیم که ناگهان در یک بازه ۱۰ روزه یک اوج بزرگ رخ میدهد که در آن مهاجمان در حال امتحان کردن گذرواژههای پیشفرض هستند و چند مورد از آن آسیبپذیریها را آزمایش میکنند.»
لوپوویس سامانهای از به اصطلاح «هانیپاتها» را اداره میکند که سیستمها و فناوریهای آنلاین مشتریانش را شبیهسازی میکنند. این شرکت آنها را به حسگر مجهز میکند و سپس عمدا در معرض هکرها قرار میدهد تا آنها را به حمله تشویق کند و بتواند رصد کند این سیستمها چگونه مورد دسترسی و بهرهبرداری قرار میگیرند.
این اطلاعات سپس میتواند برای شناسایی آسیبپذیریها، بدون به خطر انداختن سیستمهای واقعی مشتریان، استفاده شود.
لوپوویس که مشتریانی مانند دولت اسکاتلند، شرکت مخابراتی اورانژ و تلفونیکا و شماری از شرکتهای خردهفروشی دارد، از طریق همین سامانه آنچه را «شناسایی» روی سیستمهای دانفوس در روزهای پیش از حملات نوامبر توصیف میکند، کشف کرد.
بلکنز گفت: «میتوانید آن را اینگونه تصور کنید که مثل دزدانی است که در محله شما دور میزنند و خانههایی را که میخواهند به آنها دستبرد بزنند شناسایی میکنند.»
چه کسی پشت این حملات بود؟
لوپوویس سپس آنچه را «خردهنان دیجیتال» بر جایمانده از عملیات شناسایی و حملات مینامد، ردگیری کرد و دریافت که از خدمات موسوم به «بولتپروف هاستینگ» استفاده شده است؛ یعنی خدمات میزبانی وبی که برای مقاومت در برابر درخواستهای مسدودسازی و مداخله نهادهای مجری قانون طراحی شدهاند.
بلکنز گفت: «از یک سو، خدمات آمازون وب سرویسز نمونه مخالف بولتپروف هاستینگ است؛ اگر با یکی از سرورهای آنها کار مخرب انجام دهید، حساب شما را لغو میکنند. بولتپروف هاستینگ برعکس است، شما کار مخرب انجام میدهید و خارج از صلاحیت قضایی قرار میگیرد.»
لوپوویس سپس خودِ ارائهدهندگان خدمات میزبانی را بررسی کرد.
بلکنز گفت: «متوجه شدیم برخی از این خدمات بولتپروف هاستینگ در گذشته توسط گروههای روسی استفاده شدهاند.»
این شرکت تاکید میکند که صرفا قرار داشتن سرورها در یک مکان به این معنا نیست که استفادهکنندگان از آنها حتما همان تابعیت را دارند، بنابراین نمیتواند با قطعیت بگوید روسیه پشت این حملات است.
مدیرعامل لوپوویس گفت: «با این حال، اینجا یک الگو دیده میشود، بنابراین در جستوجوی طرفی هستیم که توانایی حمله به کشورهایی خاص را داشته باشد.»
به گفته مدیرعامل این شرکت، حسگرهای لوپوویس در آمریکای جنوبی، آفریقا، آمریکای شمالی و آسیا همان فعالیت را ثبت نکردند و این فعالیت تنها توسط حسگرهای مستقر در اروپا شناسایی شد.
او همچنین معتقد است توانایی هماهنگ کردن حملات در سراسر اروپا، فهرست مظنونان را محدودتر میکند.
او گفت: «شما، یعنی مهاجم، باید بتوانید این حمله را هماهنگ کنید، چون بیشتر آن در بازهای کمتر از ۲۴ ساعت رخ داد.»
او افزود: «مجموعه این موارد باعث میشود به این نتیجه برسیم که حریف ما یک "اسکریپتکیدی" [یک تازهکار بدون مهارت] نیست، آنها یک گرگ تنها هم نیستند. این عملیات شبیه یک اقدام برنامهریزیشده است، بنابراین یک دولت با این مشخصات همخوانی دارد.»
او گفت: «وقتی این نخ را میکشیم، به نظر میرسد به روسیه برسیم، و عملا اکنون در همین نقطه هستیم.»
این رخدادها در حالی روی میدهد که نگرانیهای گستردهتری درباره تهدیدهای ترکیبی و فعالیتهای مظنون به ارتباط با روسیه که کشورهای اروپایی را هدف میگیرند، وجود دارد.
با این حال، هویت دقیق و انگیزه مهاجمان همچنان نامعلوم است.
جورج نات، سردبیر بخش فناوری نشریه «گروسر»، گفت این حملات ظاهرا بیشتر بر ضعفهای نسبتا ساده امنیتی تکیه داشتند تا تکنیکهای بسیار پیشرفته هک.
او به یورونیوز نکست گفت: «مهاجمان با پیدا کردن صفحههای ورود این سیستمهای سرمایشی در اینترنت آزاد و بهرهبرداری از آسیبپذیریهایی که قبلا رفع شده بودند و نیز گذرواژههای ضعیف، به آنها دسترسی پیدا کردند، نه با استفاده از فناوری بسیار پیشرفته.»
نات همچنین نسبت به نتیجهگیریهای قطعی درباره فرد یا گروه مسئول هشدار داد.
او گفت: «هنوز مشخص نیست چه کسی پشت این حملات بود یا چه میخواست به دست آورد. باید بپذیریم شاید هرگز ندانیم. بدون درخواست باج یا ادعای مسئولیت، ممکن است هر کسی بوده باشد، از یک بازیگر تحت حمایت دولت گرفته تا گروهی از نوجوانان که فقط "برای خنده" این کار را کردهاند.»
سازمانهای امنیت سایبری در کشورهای آسیبدیده این هفته، این رخدادها را بهگونههای متفاوتی توصیف کردهاند. بلژیک، لوکزامبورگ، ایتالیا، پرتغال و استونی آنها را «حمله سایبری» نامیدهاند، در حالی که سوئد و ایرلند از عبارت «رویداد سایبری» استفاده کردهاند.
آژانس اتحادیه اروپا برای امنیت سایبری، موسوم به انیسا، نیز در بیانیهای مشترک از به کار بردن صریح (منبع به زبان انگلیسی) واژه «حمله سایبری» برای این رخدادها خودداری کرده است.
هکرها چگونه به سیستمهای سرمایشی دسترسی پیدا کردند؟
بلکنز گفت هکرها توانستند به سیستمهای سرمایشی در سراسر اروپا دسترسی پیدا کنند، زیرا جعبههای کنترل متصل به اینترنت برای مدیریت از راه دور واحدهای سرمایشی به کار گرفته شده بود.
کنترل از راه دور چنین دستگاههایی در دنیای امروز که هر روز دیجیتالیتر میشود، امر رایجی است. با این حال، مدیرعامل لوپوویس میگوید بسیاری از این سیستمها اگر به جای قرار گرفتن مستقیم روی اینترنت، روی شبکههای خصوصی مجازی (VPN) قرار میگرفتند، میتوانستند بهتر محافظت شوند.
او گفت: «این کار میتوانست به طور کامل خطر را کاهش دهد، چون بهرهبرداری از یک شبکه خصوصی مجازی بسیار پیچیدهتر است.»
به گزارشها، بسیاری از این سیستمها با اطلاعات پیشفرض کارخانه، مانند «Username: Supervisor» و «Password: 12345» قابل دسترسی بودند که نشان میدهد حتی تدابیر امنیتی ابتدایی نیز اجرا نشده بود.
نات گفت این مشکل بازتاب تمایل گستردهتر در بخش خردهفروشی برای نادیده گرفتن امنیت تجهیزات متصل است.
او افزود: «امنیت تجهیزات متصل در بخش خردهفروشی میتواند نادیده گرفته شود، زیرا اولویت به اهداف آشکارتری مانند سامانههای پرداخت و دادههای مشتریان داده میشود.»
پس از آنکه هکرها به سامانههای کنترل سرمایش دسترسی پیدا کردند، توانستند آنها را روی حالت یخزدایی قرار دهند و دما را بالا ببرند و در نتیجه، کالاهای ذخیرهشده در یخچالها و فریزرها در سراسر اروپا فاسد شد.
آیا زیرساختهای متصل دیگر در نوبت هستند؟
این حملات نگرانیهایی را درباره امنیت سایر تجهیزات متصل به اینترنت، از ماشینآلات سوپرمارکتها گرفته تا سامانههای کنترل ورود، گرمایش و تهویه در ساختمانها، برانگیخته است.
نات هشدار داد که حملات آینده ممکن است فقط به سیستمهای سرمایشی محدود نماند.
او گفت: «هر چه بیشتر، سامانههایی که سوپرمارکتها را سرپا نگه میدارند، مانند سامانههای گرمایش، تهویه و تهویه مطبوع، برچسبهای الکترونیکی قفسهها و رباتهای نظافت کف، همگی میتوانند اگر دسترسی از راه دور بهدرستی ایمن نشود و نرمافزار بهروز نشود، آسیبپذیریهای مشابهی ایجاد کنند.»
اما دامنه این خطر بسیار فراتر از بخش خردهفروشی است.
کومار سوکا، مدیرعامل شرکت امنیتی اکر سیکیوریتی، گفت: «خودِ فریزر چیز ویژهای نیست؛ فقط ملموسترین نمونه از یک دسته بسیار بزرگتر است.»
او افزود: «همان نوع کنترلر کوچک متصل به اینترنت که برای گرم کردن آن یخچالها استفاده شد، در بیشتر ساختمانهای مدرن درهای ورودی، خوانشگرهای کنترل دسترسی، دوربینها، آژیرها، نورپردازی و سامانههای گرمایش و تهویه را نیز کنترل میکند.»
سوکا گفت همان ضعفها میتواند بر لجستیک و انبارداری، مراقبتهای بهداشتی، تولید و مراکز داده نیز تاثیر بگذارد، بهویژه در جاهایی که تجهیزات متصل بدون نظارت کافی نصب شدهاند.
او گفت: «در یک دفتر، بیمارستان یا مرکز داده، یک نفوذ مشابه میتواند به معنای دری باشد که باز میماند، دوربینی که از کار میافتد یا آژیری که خاموش میماند، و در این حالت، هیچ کالای فاسدی وجود ندارد که نشان دهد مشکلی پیش آمده است.»
او افزود که خطر برای سامانههایی که نفوذ دیجیتال میتواند بلافاصله پیامدهای فیزیکی داشته باشد، بهویژه قابل توجه است.
چرا این سیستمها هنوز آسیبپذیر هستند؟
با وجود مقررات فعلی امنیت سایبری در اروپا، سوکا گفت سازمانها اغلب سامانههای فیزیکیِ متصل را بخشی از مسئولیتهای گستردهتر امنیتی خود به حساب نمیآورند.
دستورالعمل NIS2 اتحادیه اروپا سازمانهای مشمول را ملزم میکند خطرات مربوط به شبکهها و سامانههای اطلاعاتی خود را مدیریت کنند، از جمله از طریق تدابیر امنیتی، مدیریت داراییها و رسیدگی به رخدادها.
با این حال، سوکا گفت بسیاری از سازمانها هنوز تلاشهای انطباقی خود را بر سامانههای کلاسیک فناوری اطلاعات متمرکز میکنند و سامانههای سرمایشی و سایر سامانههای ساختمانی را به تیمهای تاسیسات میسپارند.
او گفت: «بسیاری از سازمانها هنوز کارهای مربوط به NIS2 را حول فناوری اطلاعات کلاسیک، یعنی سرورها، لپتاپها و ایمیل تعریف میکنند و سرمایش، کنترل دسترسی و سامانههای ساختمانی را به تیم تاسیسات میسپارند، گویی موضوع نگهداری است نه امنیت.»
او استدلال کرد که مشکل لزوما نبود مقررات نیست، بلکه ناتوانی در اعمال الزامات موجود بر زیرساختهای فیزیکی متصل است.
او گفت: «خودِ مقررات، حلقه مفقوده نیست. حلقه مفقوده این است که این سامانههای فیزیکی را بخشی از سطح حملهای بدانیم که مقررات از شما میخواهد از آن محافظت کنید و برای آنها یک متولی مشخص تعیین کنیم.»
آیا هوش مصنوعی میتواند حملات آینده را آسانتر کند؟
کارشناسان امنیت سایبری همچنین هشدار میدهند که پیشرفتها در حوزه هوش مصنوعی میتواند شناسایی ضعفها در دستگاههای متصل را آسانتر کند و احتمالا سرعت توسعه حملات جدید را افزایش دهد.
جانی کواتزو، بنیانگذار و مدیرعامل شرکت ایتالیایی امنیت سایبری اکسرین (Exein)، گفت: «هوش مصنوعی فاصله زمانی بین پیدا کردن یک آسیبپذیری و تبدیل آن به یک حمله عملی را از بین میبرد.»
او هشدار داد که ممکن است تولیدکنندگان دستگاههای متصل نتوانند با همان سرعتی که آسیبپذیریها کشف میشوند، وصلهها را آماده، آزمایش و دوباره منتشر کنند.
او گفت: «سیستمهایی که بیش از همه نگرانشان هستم، دستگاههای متصلی هستند که سالها در میدان باقی میمانند و میتوان از راه دور آنها را کنترل کرد؛ مانند سیستمهای سرمایشی، کنترلهای ساختمانی، تجهیزات صنعتی، سامانههای مراقبت سلامت، مراکز داده و بخشهایی از زیرساختهای انرژی و حملونقل.»
کواتزو گفت سازمانها نباید فقط به وصلههای نرمافزاری یا حفاظت شبکه تکیه کنند و استدلال کرد که خودِ دستگاههای متصل نیز باید بتوانند رفتار مخرب را شناسایی و مسدود کنند.
او گفت: «هر دستگاهی باید بتواند در زمان اجرا از خود دفاع کند و پیشاپیش رفتاری را که هرگز قرار نبوده انجام دهد، مسدود کند، چه وصلهای برای آن وجود داشته باشد چه نه و چه آسیبپذیری از قبل شناخته شده باشد یا نه.»