






چه کسی مسئول حملات سایبری به فریزرهای سوپرمارکتها در اروپا است و چرا با هوش مصنوعی بدتر خواهدشد؟ یورونیوز نکست با کارشناسان امنیت سایبری گفتگو کردهاست.
یخچالها و فریزرهای سوپرمارکتها هرچه بیشتر به هدف حملات هکری تبدیل میشوند، امری که به فاسد شدن مواد غذایی منجر شده و نگرانیها را درباره این که خود غذا به هدف حملات فناورانه تبدیل شود افزایش میدهد.
 آگهی
آگهی
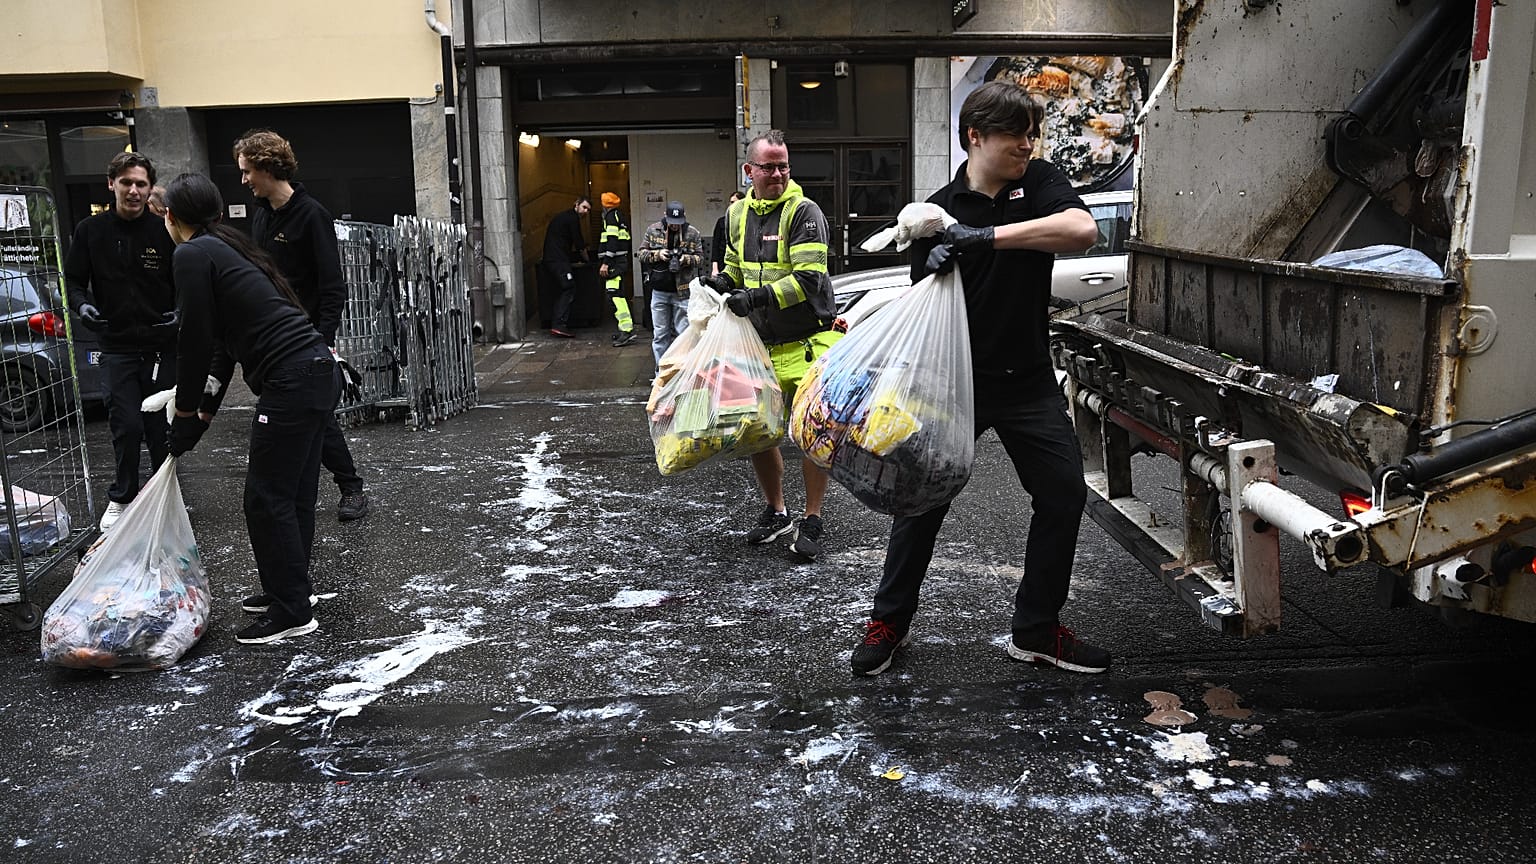
آخرین مجموعه رخدادهای سایبری، که روز دوشنبه گزارش شد، زنجیرههای سوپرمارکت در بلژیک، لوکزامبورگ، استونی، هلند و ایرلند را تحت تاثیر قرار داد. سوئد نیز آسیب دید و یک فروشگاه حمله سایبری را مقصر دانست.
این رخداد تنها چند هفته پس از آن روی داد که فریزرهای حدود ۵۰۰ تا ۷۰۰ سوپرمارکت در فرانسه هدف یک حمله بزرگ سایبری قرار گرفتند که در نتیجه آن دما تا حدود ۵۰ درجه سلسیوس بالا رفت.
هرچند هیچ گروهی مسئولیت حمله به یخچالهای سوپرمارکت را بر عهده نگرفته یا بابت آن مورد سرزنش قرار نگرفته است، مقامهای فرانسوی معتقدند حمله ۱۲ اکتبر درگیر بازیگران بینالمللی بوده، اما تاکنون هیچ اتهام رسمی مطرح نشده است.
چرا یخچالها آنلاین شدهاند؟
یخچالها، سیستمهای گرمایشی و سامانههای امنیتی هرچه بیشتر به اینترنت متصل شدهاند تا بتوان آنها را از راه دور پایش کرد و به این ترتیب مدیریت آنها برای صاحبان فروشگاهها آسانتر شود.
به طور نظری، هر دستگاهی که از طریق یک اپلیکیشن یا شبکه ابری به اینترنت وصل شود، میتواند هدف هک قرار بگیرد.
هکرها وقتی وارد شبکه شوند میتوانند اطلاعات جمعآوری کنند یا با تغییر تنظیمات کنترل یک دستگاه را در دست بگیرند، کاربران را از حسابهایشان بیرون کنند یا دستگاه را به طور کامل خاموش کنند.
دلیل این حملات چیست؟
به گفته مارتا ریبچینسکا، بنیانگذار و کارشناس امنیت سایبری در شرکت یگرکی (Ygreky)، این که تاکنون کسی مسئولیت حملات را نپذیرفته میتواند معنای گوناگونی داشته باشد؛ از جمله این که هکرها شاید بخواهند ناآرامی ایجاد کنند یا برای حملات بیشتر برنامهریزی کنند. او همچنین تاکید کرد که این حملات برای هکرها منفعت مالی نداشته است.
مارتا ریبچینسکا به یورونیوز نکست گفت: «بازرسان درباره نتایج فعلی تحقیقات در فرانسه سکوت کردهاند، اما با روش حذف گزینهها، احتمالا با یک گروه تحت حمایت دولت روبهرو هستیم.»
او افزود: «بعد از حمله در فرانسه من احتمال حضور یک گروه جوان را در نظر میگرفتم، اما با مورد اخیر احتمال سناریوی دولتی بسیار بیشتر میشود؛ مگر این که آنها فقط روش حمله را کپی کرده باشند.»
به گفته او، دلیل اصلی این که فریزرها و یخچالهای سوپرمارکت هدف قرار میگیرند این است که آنها «هدفهای آسان» هستند، زیرا دستورالعملهای حمله به آنها به سادگی در اینترنت در دسترس است.
او پرسش بزرگتر را این میداند که «چرا حالا» و چرا فروشگاههای آسیبدیده پس از حملات در فرانسه سامانههای خود را بهتر محافظت نکردهاند.
او گفت: «مشکل بزرگی که من میبینم این است که فروشگاهها خود را هدف احتمالی در نظر نگرفته بودند. فکر میکنم یک نیاز فوری وجود دارد برای شروع حفاظت از آن دسته از خدماتی که تا کنون آنها را به اندازه کافی مهم تلقی نکردهاند.»
مشکل زیرساخت
هرچند شاید هرگز مشخص نشود چه کسی پشت هک یخچالهای سوپرمارکتها بوده است، کارشناسان معتقدند این حملات ادامه خواهد یافت. پاولینا پاولوا، بنیانگذار شرکت امنیت سایبری کریتیکال سایبر (Critical Cyber)، گفت: «دلیل ساده این ادامه حملات، آسیبپذیر بودن این سامانههاست.»
او گفت: «این سامانهها روی سیستمهای قدیمی اجرا میشوند که اولویت پایینی دارند یا وصلهکردن آنها ناممکن است؛ بسیاری از کنترلرهایی که مثلا در فرانسه هدف قرار گرفتند، مدلهای قدیمی بودند که با وجود نقصهایی که از سال ۲۰۲۵ میلادی شناخته شدهاند دیگر بهروزرسانیهای امنیتی دریافت نمیکنند.»
او به یورونیوز نکست گفت: «این سامانهها به دلیل ترکیب دسترسپذیری، مطلوبیت و آسیبپذیری هدف قرار میگیرند؛ آنها قابل دسترسی و بیدفاع هستند.»
اما در عصر هوش مصنوعی، تهدیدها احتمالا افزایش خواهد یافت، زیرا هوش مصنوعی مانع ورود برای انجام حملات پیچیده را پایین میآورد و میتواند حملات را در مقیاس و سرعتی خودکار کند که انسانها قادر به رسیدن به آن نیستند.
پاولوا گفت: «شناسایی آسیبپذیری مبتنی بر هوش مصنوعی پیدا کردن و بهرهبرداری از نقاط ضعف را، از جمله در عملکردهای حیاتی که مردم به آنها وابسته هستند، آسانتر و سریعتر از همیشه میکند، در حالی که وصلهکردن این نقصها با چنین سرعتی همچنان گلوگاه مدافعان باقی میماند.»
او افزود: «احتمالا اوضاع پیش از آن که بهتر شود بدتر خواهد شد.»