






در مجموع ۹ کشور در دوم نوامبر هدف حملات مشکوک سایبری قرار گرفتند که یخچالها را روی حالت یخزدایی گذاشت؛ از جمله بلژیک، استونی، فنلاند، ایرلند و ایتالیا.
یک حمله سایبری مشکوک روز دوشنبه ۲ نوامبر به فروشگاههای مواد غذایی در دستکم ۹ کشور اروپایی آسیب زد و باعث شد اتحادیه اروپا نسبت به تلاش عمدی برای مختل کردن زنجیره تامین مواد غذایی این بلوک هشدار دهد.
 آگهی
آگهی
سوپرمارکتها در بلژیک، استونی، فنلاند، ایرلند، ایتالیا، لوکزامبورگ، هلند، پرتغال و سوئد از مشکلات در سامانههای سرمایشی خبر دادند؛ مشکلاتی که پس از بالا رفتن دما در طول شب، بعضی خردهفروشیها را مجبور کرد مواد غذایی را دور بریزند.
این رخداد سه هفته پس از آن صورت میگیرد که یک حمله سایبری فروشگاههای مواد غذایی فرانسه را مختل کرد و صدها شعبه را ناچار به دور ریختن کالاهای فاسد کرد.
هیچ فرد یا گروهی مسئولیت هیچیک از این دو رویداد را بر عهده نگرفته است.
کریستوف هانسن، کمیسر اروپایی کشاورزی و مواد غذایی، گفت: «این اتحادیه این رویدادها را بسیار جدی میگیرد.»
او گفت: «اینها تلاش عمدی برای مختل کردن زنجیره تامین مواد غذایی ما و تضعیف اعتماد مصرفکنندگان به آن است؛ هشداری که باید جدی بگیریم.»
ایتالیا
در ایتالیا، بنا بر گزارش رسانهها و آژانس ملی امنیت سایبری، دستکم چهار سوپرمارکت زنجیره «کوپ» در سیسیل و یک واحد تجاری در توسکانی تحت تاثیر قرار گرفتند.
قرار بود دولت ایتالیا روز سهشنبه نشستی درباره امنیت سایبری با نهادهای اطلاعاتی برگزار کند.
جوزپه اسپادارو، رئیس گروه رادنزا که سوپرمارکتهای دارای برند «کوپ» را اداره میکند، به خبرگزاری آنسا گفت: «حمله ساعت ۴ صبح رخ داد.»
او افزود: «این حمله، سیستم کنترل از راه دور بخشهای مواد یخزده ما را هدف قرار داد و از آن زمان مشکل حل شده است.»
بلژیک
بلژیک از جمله کشورهایی بود که بیشترین آسیب را دید و دهها فروشگاه در چندین زنجیره عمدهفروشی از از کار افتادن سامانههای سرمایشی خبر دادند. دادستانهای فدرال تحقیقات را آغاز کردند.
میخ ورگاوِن، سخنگوی کارفور بلژیک که اعلام کرد در حدود ۱۵ فروشگاه از ۷۰۰ فروشگاه این زنجیره اختلال رخ داده است، گفت: «این یک حمله سایبری است، هیچ دلیل دیگری وجود ندارد.»
ایکیا اعلام کرد شعبه خود در شهر مون نیز با حمله سایبری روبهرو شده که باعث بالا رفتن دمای فریزرها شده است.
شرکت بلژیکی سرمایش «سابکوبل» اعلام کرد پس از حمله اکتبر در فرانسه، تامین ایمنی تاسیسات خود را آغاز کرده بود، اما برخی سامانهها هنوز بهروزرسانی نشده بودند و در میان سیستمهایی بودند که روز دوشنبه تحت تاثیر قرار گرفتند.
زنجیرههای «دلهایز»، «کولرویت» و «اینترمارشه» نیز از مشکلات سرمایشی در فروشگاههای خود در بلژیک خبر دادند، در حالی که چهار شعبه دلهایز در لوکزامبورگ هم تحت تاثیر قرار گرفتند.
ایرلند
در ایرلند، شرکت خردهفروشی «ماسگریو» اعلام کرد ۱۳ فروشگاه «سوپروالو» تحت تاثیر چیزی قرار گرفتهاند که آن را «رویداد سایبری» توصیف کرده است.
تعداد اندکی از فروشگاههای کوچک محلی در هلند نیز با اختلال روبهرو شدند.
پرتغال
در پرتغال، گروه «موسکتایروس» در گفتوگو با خبرگزاری فرانسه تایید کرد که در هفت فروشگاه اینترمارشه رویدادهایی مرتبط با یک حمله سایبری رخ داده است؛ حملهای که به گفته این گروه «ظاهرا یک ارائهدهنده خدمات خارجی مسئول مدیریت سامانههای سرمایشی را هدف قرار داده است».
سوئد
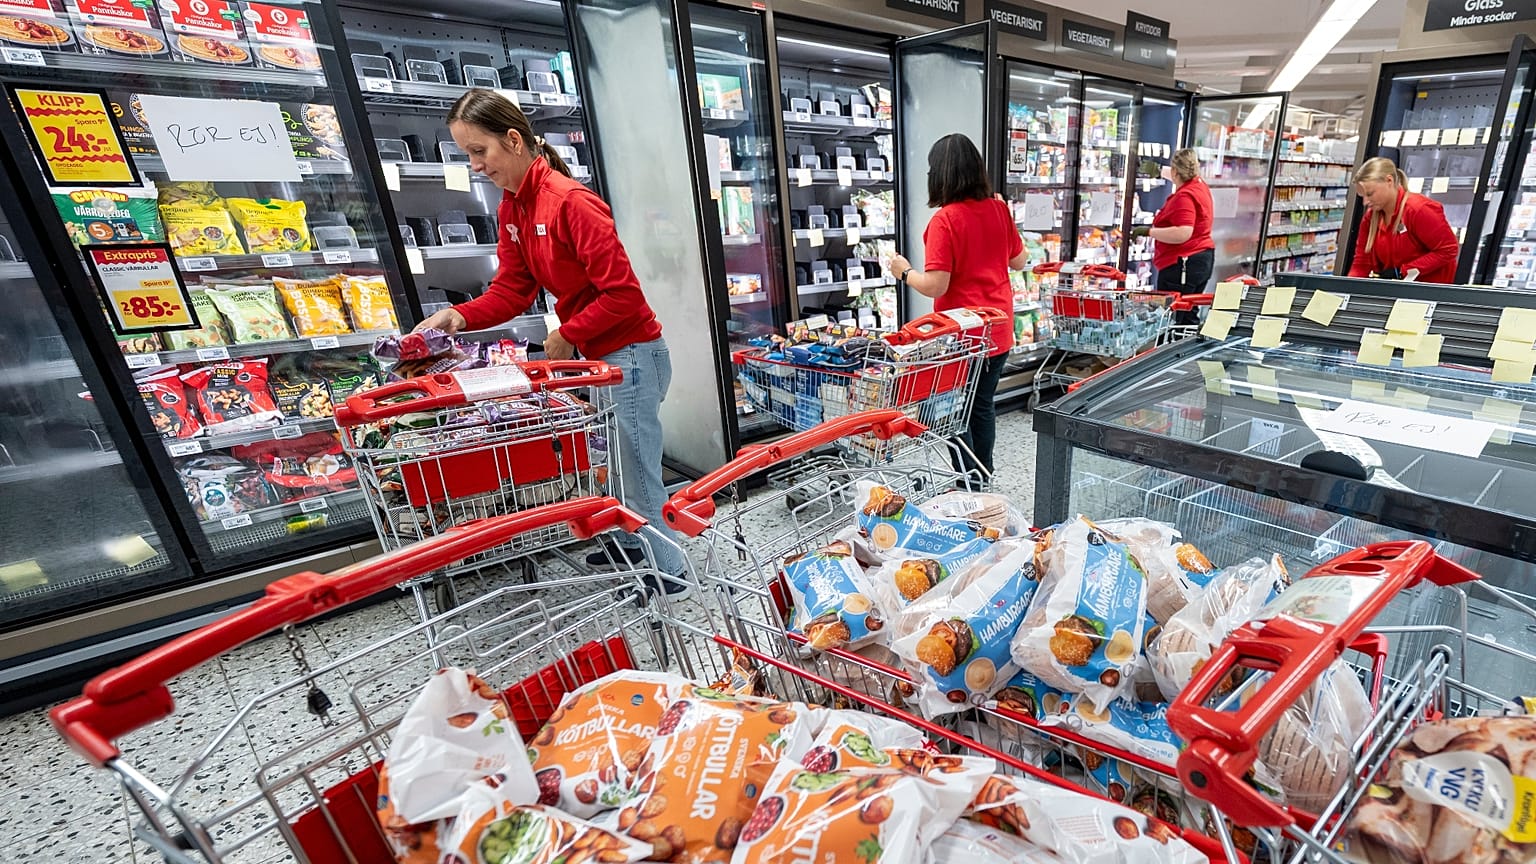
در سوئد، زنجیره «کوپ» تایید کرد که ۶ فروشگاه از حدود ۸۰۰ فروشگاه آن مورد حمله قرار گرفتهاند.
کارلوس کانسینو، سخنگوی کوپ، به خبرگزاری فرانسه گفت: «میتوانیم تایید کنیم که این یک رویداد سایبری است. مشکل اکنون برطرف شده و یخچالها و فریزرها به شکل عادی کار میکنند.»
او گفت کوپ نمیداند چه کسانی پشت این حمله بودهاند، اما اشاره کرد که فروشگاههای آسیبدیده به شبکه تلفن همراه ۴جی متصل بودند، نه سامانه بهروزشده ۵جی، و همین آنها را «بیشتر در معرض» حمله هکرها قرار داده بود.
زنجیره سوئدی «ایکا» نیز اعلام کرد «تعداد محدودی» از فروشگاههایش با مشکلات سرمایشی روبهرو شدهاند، بیآنکه وقوع حمله سایبری را تایید کند.
به گفته هلنا یوهانسون، سخنگوی «ایکا»، همه فروشگاههای آسیبدیده به یک سامانه خارجی کنترل سرمایش متصل بودند که توسط شرکت دانفوس (Danfoss)، سازنده دانمارکی، تامین میشود؛ همان تامینکنندهای که در حمله سایبری ۱۲ اکتبر به خردهفروشان فرانسوی هدف قرار گرفته بود.
او همه پرسشها را به دانفوس ارجاع داد؛ شرکتی که هنوز به درخواست خبرگزاری فرانسه برای اظهار نظر پاسخ نداده بود.
فنلاند
در فنلاند نیز، در چند فروشگاه کوچک مواد غذایی متعلق به گروه «کسکو» دماهای غیرعادی ثبت شد.
پتری کایخکو، رئیس امنیت سازمانی گروه کسکو، به خبرگزاری فرانسه گفت: «در حال حاضر در حال بررسی علت هستیم و دخالت از طریق شبکه هنوز منتفی نشده است.»
رونی کوکولا، متخصص امنیت اطلاعات در مرکز ملی امنیت سایبری وابسته به سازمان حملونقل و ارتباطات فنلاند «ترافیکوم» (Traficom)، نیز احتمال دخالت سایبری را منتفی ندانست.
او به خبرگزاری فرانسه گفت: «در ماههای گذشته این موضوع را در اروپا دیدهایم، بنابراین انتظار میرفت که دامنه آن از فرانسه فراتر برود و به کشورهای دیگر برسد.»
او افزود: «امروزه کاملا معمول است که انواع آسیبپذیریها هر چه فعالتر و سریعتر مورد سوءاستفاده قرار میگیرند.»
استونی
در استونی، دستکم یک سوپرمارکت هدف حمله هکرهایی قرار گرفت که دمای واحدهای سرمایشی را تا ۵۰ درجه سانتیگراد بالا بردند؛ شبکه عمومی ایآرآر گزارش داد.
یان موتسو، مدیر شرکت «کیتمن کولدتک»، سازنده و توزیعکننده سامانههای پیشرفته سرمایشی، به ایآرآر گفت: «این واحدها مدلهای قدیمیتری بودند که توسط دانفوس تامین شده و مشابه واحدهایی هستند که در حمله به فرانسه هدف قرار گرفتند.»
پائولو فالچونی، مدیرکل اتحادیه اروپایی لوازم خانگی «آپلیا» (APPLiA)، به یورونیوز گفت: «در یک سوپرمارکت، تابآوری سایبری آزمونی عملی دارد. اگر دسترسی از راه دور مختل شود، آیا کارکنان هنوز میتوانند دما را بررسی کنند و برای حفاظت از زنجیره سرد اقدام کنند؟ تولیدکنندگان و خردهفروشان هر دو نقشی دارند تا مطمئن شوند پاسخ به این پرسش مثبت است.»
او گفت: «آپلیا از یک چارچوب مشترک اروپایی برای امنیت سایبری محصولات متصل حمایت میکند. امنیت از مرحله طراحی آغاز میشود و در سراسر عمر محصول، با بهروزرسانیهای امنیتی و روند روشن برای رسیدگی به آسیبپذیریها، ادامه مییابد.»
او افزود: «همزمان با اجرای قانون تابآوری سایبری در اروپا، به استانداردهای عملی نیاز داریم که نشان دهد محصولات چگونه استفاده میشوند و اگر به خطر بیفتند چه اتفاقی میتواند رخ دهد.»