






با هدفگیری سیستمهای سرمایشی سوپرمارکتها توسط هکرها، پژوهش تازه نشان میدهد نزدیک به ۱۳هزار کنترلگر برودتی در ۹۹ کشور، از فروشگاهها تا بیمارستانها و مزارع، بهصورت آنلاین در دسترساند و بسیاری نرمافزار قدیمی اجرا میکنند.
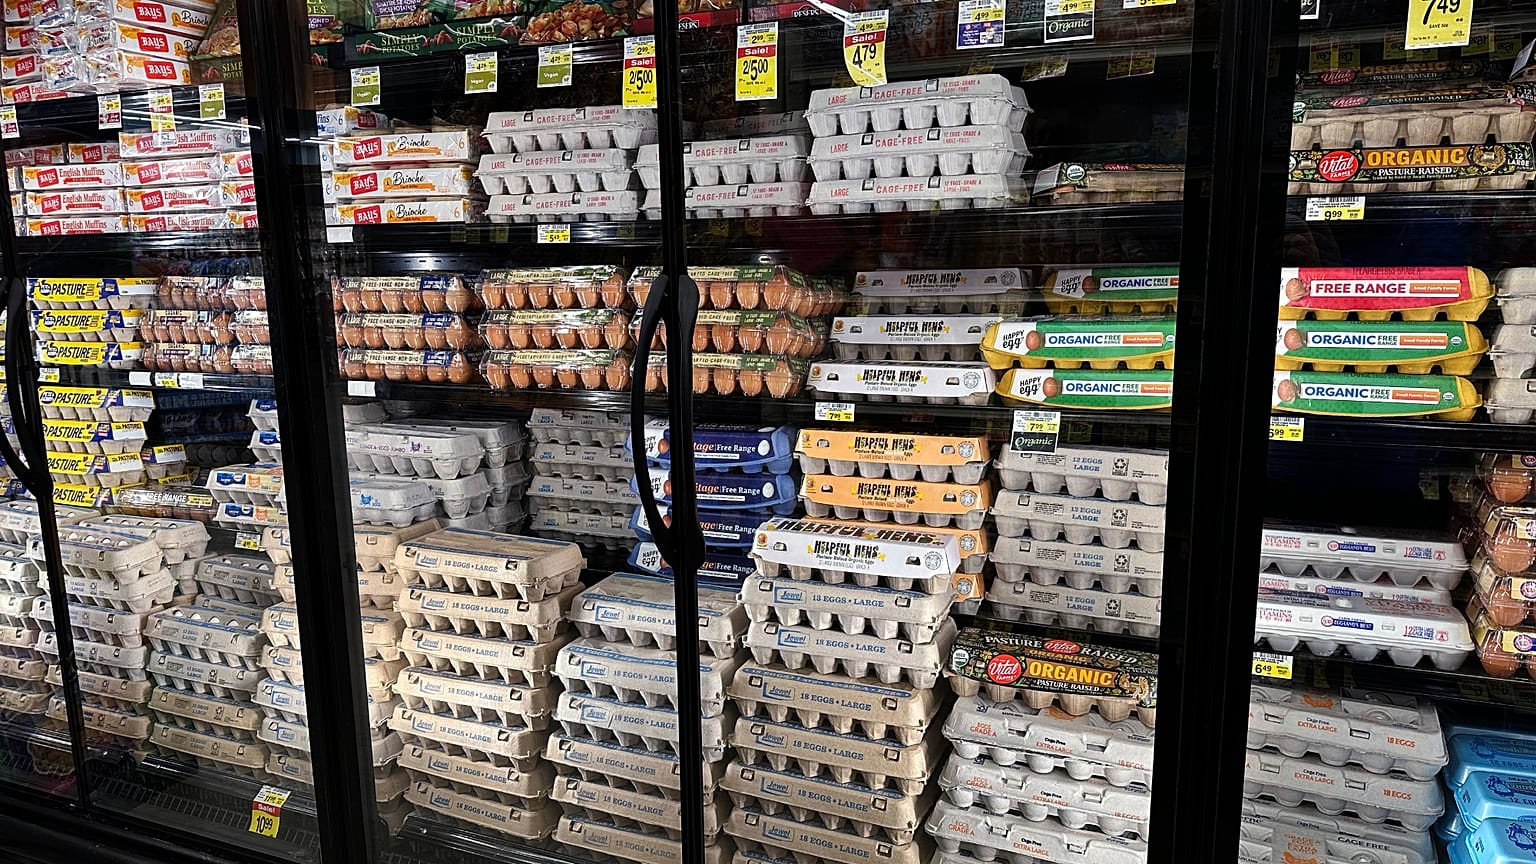
یک حمله سایبری سامانههای سرمایش دهها سوپرمارکت بلژیکی را هدف قرار داده و فروشگاهها را وادار کرده است حدود ۱۰۰ هزار یورو مواد غذایی را دور بریزند.
 آگهی
آگهی
حدود ۴۰ فروشگاه زنجیرهای دلهایز، همراه با دستکم ۱۵ فروشگاه کارفور، پنج فروشگاه زنجیرهای اسپار و گروه قصابی دِ لات اِن فان هاور تحت تاثیر قرار گرفتند. رسانههای بلژیکی گزارش دادند که دمای یخچالها تا ۷۰ درجه سانتیگراد بالا رفته است.
سخنگوی دلهایز به یورونیوز گفت: «این شرکت یک رویداد فناوری اطلاعات را شناسایی کرده است که سامانههای سرمایش را در چند ده فروشگاه تحت تاثیر قرار میدهد».
مشکلات مشابهی در چند فروشگاه از زنجیره سوئدی ایکا نیز گزارش شد. این حمله در ادامه حملهای مشابه در ۱۲ اکتبر رخ داد، زمانی که در صدها سوپرمارکت فرانسوی در سامانههای سرمایش دستکاری شده بود.
پس چرا کسی میتواند بدون حضور در فروشگاه کنترل یخچال یا فریزر یک سوپرمارکت را در دست بگیرد؟
چرا یخچالها به اینترنت متصل میشوند؟
سامانههای سرمایش در سوپرمارکتهای بزرگ توسط واحدهای مرکزی مدیریت میشود که دما، چرخههای یخزدایی و آژیرهای هر سردکننده و فریزر در فروشگاه را کنترل میکنند.
به گفته پژوهشی که در ماه اکتبر توسط شرکت امنیت سایبری فورسکات (Forescout) منتشر شده، اتصال این واحدها به اینترنت مدتهاست یک گزینه مورد پشتیبانی محسوب میشود. این اتصال به پیمانکاران سرمایش اجازه میدهد از راه دور عیبها را تشخیص دهند و تنظیمات را تغییر دهند، بدون آنکه لازم باشد برای هر فروشگاه تکنسینی اعزام شود.
شرکت دانفوس (Danfoss)، یکی از تامینکنندگان اصلی در اروپا، اعلام میکند که اتصال سامانههای کنترل سرمایش به اینترنت معمولا مراجعههای غیرضروری مهندسان را بین ۱۵ تا ۳۰ درصد کاهش میدهد، زیرا میتوان ایرادها را از راه دور برطرف کرد.
این شرکت همچنین میگوید پایش از راه دور به سوپرمارکتها امکان میدهد که بدون نیاز به آنکه کارکنان تا چهار بار در روز هر کابینت را دستی بررسی کنند، به طور خودکار سوابق دما را که طبق مقررات ایمنی مواد غذایی لازم است، ثبت کنند.
راهنماهای نصب خودِ سازندگان توضیح میدهد که چگونه میتوان این سامانهها را از خارج فروشگاه قابل دسترس کرد، برای مثال با پیکربندی روتر فروشگاه بهگونهای که ترافیک اینترنت را به کنترلکننده سرمایش هدایت کند.
فورسکات میگوید مشکل این است که مسئولیتها اغلب تقسیم شدهاند. ممکن است یک پیمانکار نرمافزار را مدیریت کند، فروشگاه مالک تجهیزات باشد و واحد فناوری اطلاعات آن اتصال اینترنت را اداره کند. پژوهشگران نوشتند که اگر نقشها بهروشنی تعیین نشود، «هیچ طرف واحدی ممکن است دید کامل نسبت به خدمت در معرض دسترسی نداشته باشد».
بخشی از این تجهیزات نیز قدیمی است. یکی از کنترلکنندههای دانفوس که درگیر بوده، از مه ۲۰۲۱ از چرخه پشتیبانی خارج شده است، بنابراین دیگر نمیتواند بهروزرسانیهای امنیتی دریافت کند و در معرض نفوذ از سوی یک دستگاه خارجی قرار میگیرد.
ابعاد این خطر چیست؟
فورسکات با استفاده از موتور جستوجوی شودان (Shodan) که دستگاههای متصل به اینترنت را فهرست میکند، ۱۲ هزار و ۹۷۶ خدمت مدیریت سرمایش در معرض دسترسی را روی ۶ هزار و ۱۷ نشانی اینترنتی در ۹۹ کشور و قلمرو شناسایی کرد.
بیشتر آنها به دو خانواده محصول تعلق داشتند: سامانههای «اکسوب» کوپلند و دیکسل (۷ هزار و ۷۵ مورد) و «استورویو» دانفوس (۴ هزار و ۶۹۷ مورد).
در میان خدمات دانفوس، ۸۰ درصد روی میانافزاری اجرا میشدند که قدیمیتر از نسخهای است که نقصهای امنیتی شناختهشده را برطرف میکند. این ارقام تعداد سامانههایی را نشان میدهد که در معرض دسترسی هستند، نه آنهایی را که هک شدهاند.
این خطر فراتر از سوپرمارکتها میرود. همان سامانهها در فرآوری مواد غذایی، کارخانههای تولید نوشیدنی، سردخانههای میوه، مزارع و تجهیزات سرمایش بیمارستانی نیز استفاده میشوند.
حملهکنندگان برای این کار به بدافزارهای پیچیده نیاز ندارند. آنها پس از ورود میتوانند با استفاده از عملکردهای معمول سامانه دما را تغییر دهند، چرخههای یخزدایی را فعال کنند یا آژیرها را خاموش کنند. فورسکات خاطرنشان میکند که چنین تغییراتی ممکن است مانند فعالیت عادی به نظر برسد.
چه اقداماتی میتوان انجام داد؟
توصیه اصلی فورسکات این است که سامانههای مدیریت سرمایش از اینترنتِ باز جدا شوند و به پیمانکاران تنها از طریق ابزارهای امن دسترسی از راه دور امکان دسترسی داده شود.
این شرکت همچنین از بهرهبرداران میخواهد تجهیزاتی را که دیگر بهروزرسانی امنیتی دریافت نمیکنند جایگزین کنند، گذرواژههای مشترک پیمانکاران را کنار بگذارند و به جای آن ورودهای فردی با احراز هویت چندمرحلهای را به کار بگیرند و سوابق کسانی را که اطلاعات حساس را تغییر میدهند ثبت کنند.