






در شب دوشنبه یک حمله سایبری دهها سوپرمارکت در شش کشور اروپایی را هدف قرار داد و دمای یخچالها را تا ۵۰ درجه بالا برد و باعث فاسد شدن تنها مواد غذایی شد؛ چهار فروشگاه کوپ در سیسیل نیز آسیب دیدند.
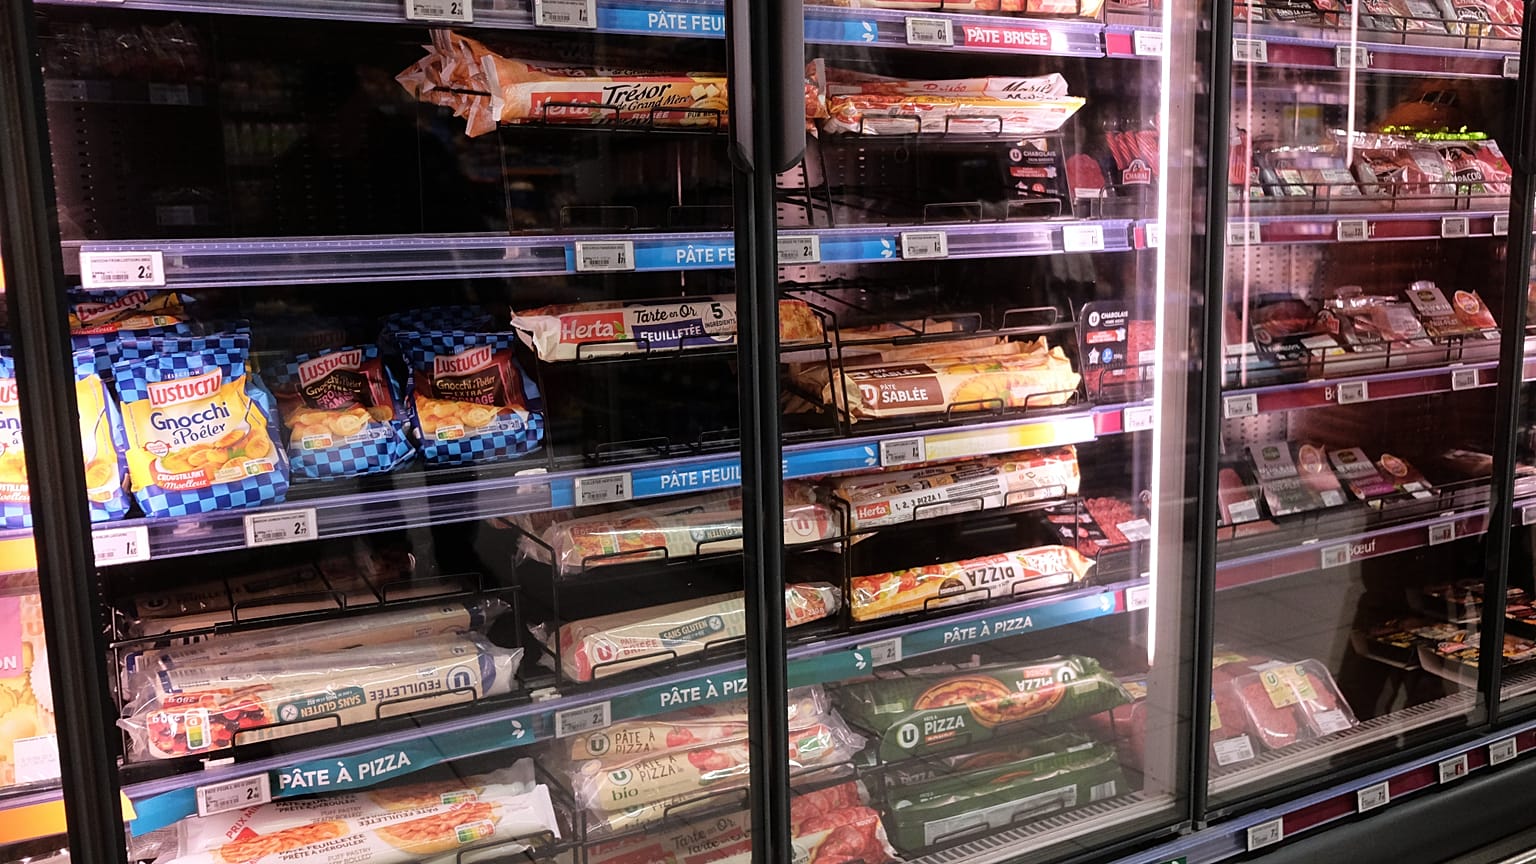
حمله سایبری که حدود صد سوپرمارکت در سوئد، بلژیک، لوکزامبورگ، استونی و ایرلند را هدف قرار داد، ایتالیا را هم بینصیب نگذاشت. در دستکم چهار شعبه کوپ (Coop)، سه شعبه در کاتانیا و یکی در پالرمو، یک حمله سایبری احتمالی باعث افزایش دما در سامانههای سرمایش شد و صاحبان فروشگاهها را وادار کرد مواد غذایی گرمشده را دور بریزند.
 آگهی
آگهی
جوزپه اسپادارو، مدیرکل گروه رادنزا که سوپرمارکتهای کوپ را اداره میکند، در ابتدا به خبرگزاری آنسا گفت: «تایید کردهایم که این یک حمله به سامانه تلهکنترل ویترینهای محصولات منجمد ما است.» مدیرعامل کوپ رادنزا، دانیلو رادنزا، بعدا تایید کرد: «بر اساس بررسی دقیق، به نظر میرسد خسارت بیشتری وارد نشده، اما حمله رخ داده است.»
گزارش وقوع حوادث در شرکتهایی در توسکانا و امیلیا رومانیا
به گفته اسپادارو، پلیس پست الکترونیک در حال بازسازی منشا حملات و میزان آنها است و بررسی میکند که آیا ارتباطی با رخدادهای دیگر در کشورهای اروپایی وجود دارد یا نه. او گفت: «در حال محاسبه خسارتها هستیم. در برخی موارد مشکل را حل کردهایم. ما پیش از این با آژانس ملی امنیت سایبری آکن (Acn) تماس گرفتهایم و پروتکلها را برای انجام تحقیقات عمیق فعال کردهایم.»
آژانس ملی امنیت سایبری آکن اعلام کرد که گزارشهایی درباره حادثهای دریافت کرده که یک شرکت اهل توسکانا در حوزه خدمات غذایی جمعی را تحت تاثیر قرار داده و همچنین یک حمله علیه یک شرکت امیلیایی فعال در تولید مواد منجمد را شناسایی کرده است.
آکن توصیه کرد با بیشترین فوریت بررسی شود که آیا سامانههای کنترل و خدمات پشتیبانی از راه دور زنجیرههای توزیع مواد غذایی روی اینترنت در معرض قرار دارند یا نه و علاوه بر آن، دسترسیهای از راه دور از طریق ویپیان و احراز هویت چندمرحلهای تقویت شود، حسابهای دارای دسترسی ویژه بررسی شود و دستگاههایی که دیگر از سوی تولیدکنندگان پشتیبانی نمیشوند بهروزرسانی یا جایگزین شوند، به گزارش خبرگزاری آنسا.
فردا قرار است نشستی میان این آژانس، فدراسیونهای صنفی و اصلیترین شرکتهای فعال در شبکه توزیع گسترده مواد غذایی در سطح ملی برگزار شود.
حمله سایبری قبلی به سوپرمارکتهای فرانسه در ۱۲ اکتبر
پلیس پست الکترونیک در حال بررسی هرگونه ارتباط احتمالی میان این رخدادها و موارد ثبتشده در دیگر کشورهای اروپایی است. کمیته پارلمانی امنیت جمهوری کوپازیر (Copasir) نیز روز سهشنبه از دولت اطلاعات خواهد خواست.
این حمله سایبری حدود ساعت ۴ صبح رخ داد و دمای یخچالهای سوپرمارکتهای هدف در اروپا را به بیش از ۵۰ درجه رساند، به گونهای که فروشندگان هنگام باز شدن فروشگاهها ناچار شدند مواد غذایی فاسدشده را دور بریزند.
اتحادیه اروپا این وضعیت را «بسیار نگرانکننده» توصیف کرده است. پیش از این، در ۱۲ اکتبر، یک حمله سایبری دیگر مهمترین زنجیرههای سوپرمارکت در فرانسه را هدف قرار داده و باعث خسارتهایی به ارزش میلیونها یورو شده بود. تاکنون هیچ گروهی مسئولیت این حملات را بر عهده نگرفته، اما به نظر میرسد تردید چندانی وجود ندارد که این رویدادها به یکدیگر مرتبطاند.
برای بررسی آنچه رخ داده، پالاتزو کیجی تصمیم گرفته است نشستی برگزار کند که در آن، رئیس آژانس ملی امنیت سایبری و روسای آژانسهای اطلاعاتی با هماهنگی معاون ریاست شورای وزیران، آلفردو مانتووانو، حضور خواهند داشت.