


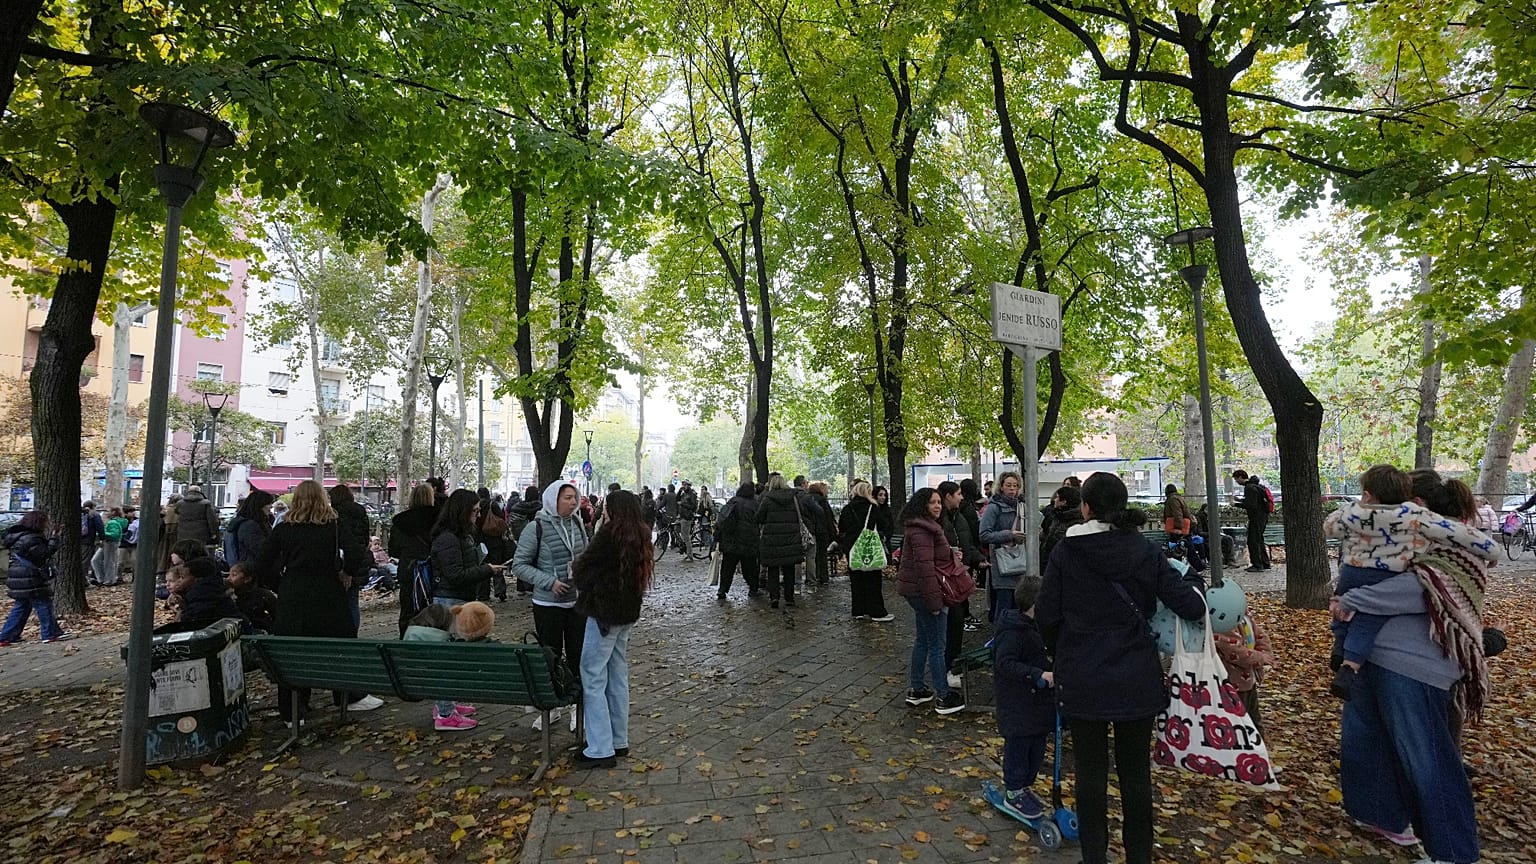




دستکم ۱۰۰ مدرسه در ایتالیا روز دوشنبه ایمیلهایی حاوی تهدید به بمبگذاری و مسمومکردن غذای دانشآموزان دریافت کردند. در پی تهدیدهای مشابه هفته گذشته، دولت ایتالیا دستورالعمل امنیتی تازهای وضع کرده که بر اساس آن، مدارس دیگر بهطور خودکار تخلیه نمیشوند و تصمیمگیری در این زمینه بر عهده پلیس و مقام
ایمیلهای تهدیدآمیز حدود ساعت ۱۰:۵۰ صبح به مدارس ارسال شدند. فرستنده که پیام خود را با حروف اختصاری «MA» امضا کرده بود، درباره دو خطر قریبالوقوع هشدار داد.
 آگهی
آگهی
در این ایمیل آمده بود: «همین حالا مامور شدهام یک وسیله انفجاری در ساختمان شما کار بگذارم و آن را فعال کنم. انفجار تا ۴۰ دقیقه دیگر رخ خواهد داد.»
فرستنده همچنین مدعی شده بود که «یکی از کارکنان غذاخوری مدرسه، مادهای سمی حاوی سدیم آزید و سیانید پتاسیم را با غذا و مواد غذایی مخلوط کرده است.»
در پایان پیام نیز آمده بود: «شما خواستههای ما را نادیده گرفتهاید.»
این بار تهدیدها تنها به تخلیه تعداد محدودی از مدارس منجر شد. بررسی غذاهای سروشده در غذاخوری مدارس نیز هیچ مورد غیرعادی را نشان نداد.
بر اساس دستورالعملهای امنیتی جدید، مدارس ایتالیا دیگر موظف نیستند در واکنش به تهدیدهای مبهم و گسترده، فورا ساختمانهای خود را تخلیه کنند. تصمیم نهایی درباره تخلیه مدارس به تشخیص پلیس و مقامهای امنیتی بستگی دارد.
ایمیلهای روز دوشنبه از حساب کاربری یک موسسه ویتنامی ارسال شده بودند که گمان میرود هک شده باشد. این نشانی ایمیل به یک مرکز پژوهشی در شهر دانانگ ویتنام تعلق دارد.
آغاز تحقیقات پلیس سایبری ایتالیا
پلیس پست و ارتباطات ایتالیا، مسئول رسیدگی به جرایم اینترنتی، تحقیقاتی را درباره این حادثه آغاز کرده است.
ایوانو گابریلی، رئیس پلیس سایبری ایتالیا، در گفتوگو با شبکه اسکای تیجی۲۴ گفت: «ما با چالشی در تحقیقات روبهرو هستیم؛ هرچه عملیات سادهتر باشد، شناسایی اشتباه فردی که حمله را انجام داده دشوارتر میشود.»
او افزود: «متاسفانه امروزه از نظر فنی بسیار آسان است که یک حساب ایمیل را از دارکوب به دست آورید و بهصورت ناشناس از آن استفاده کنید.»
با این حال، گابریلی تأکید کرد فردی که زیرساخت ارسال چنین حجم گستردهای از ایمیلها را فراهم کرده، ممکن است مرتکب اشتباهی شده باشد که کارآگاهان بتوانند آن را شناسایی و پیگیری کنند.
آنتونیو تاجانی، وزیر امور خارجه ایتالیا، نیز در بروکسل گفت که درباره ضرورت همکاری و اتحاد بیشتر برای مقابله با حملات و پیشگیری از تهدیدهای مختلف از طریق ایمیل، حملات سایبری و هک، «دیدگاه و اراده مشترکی» وجود دارد.