


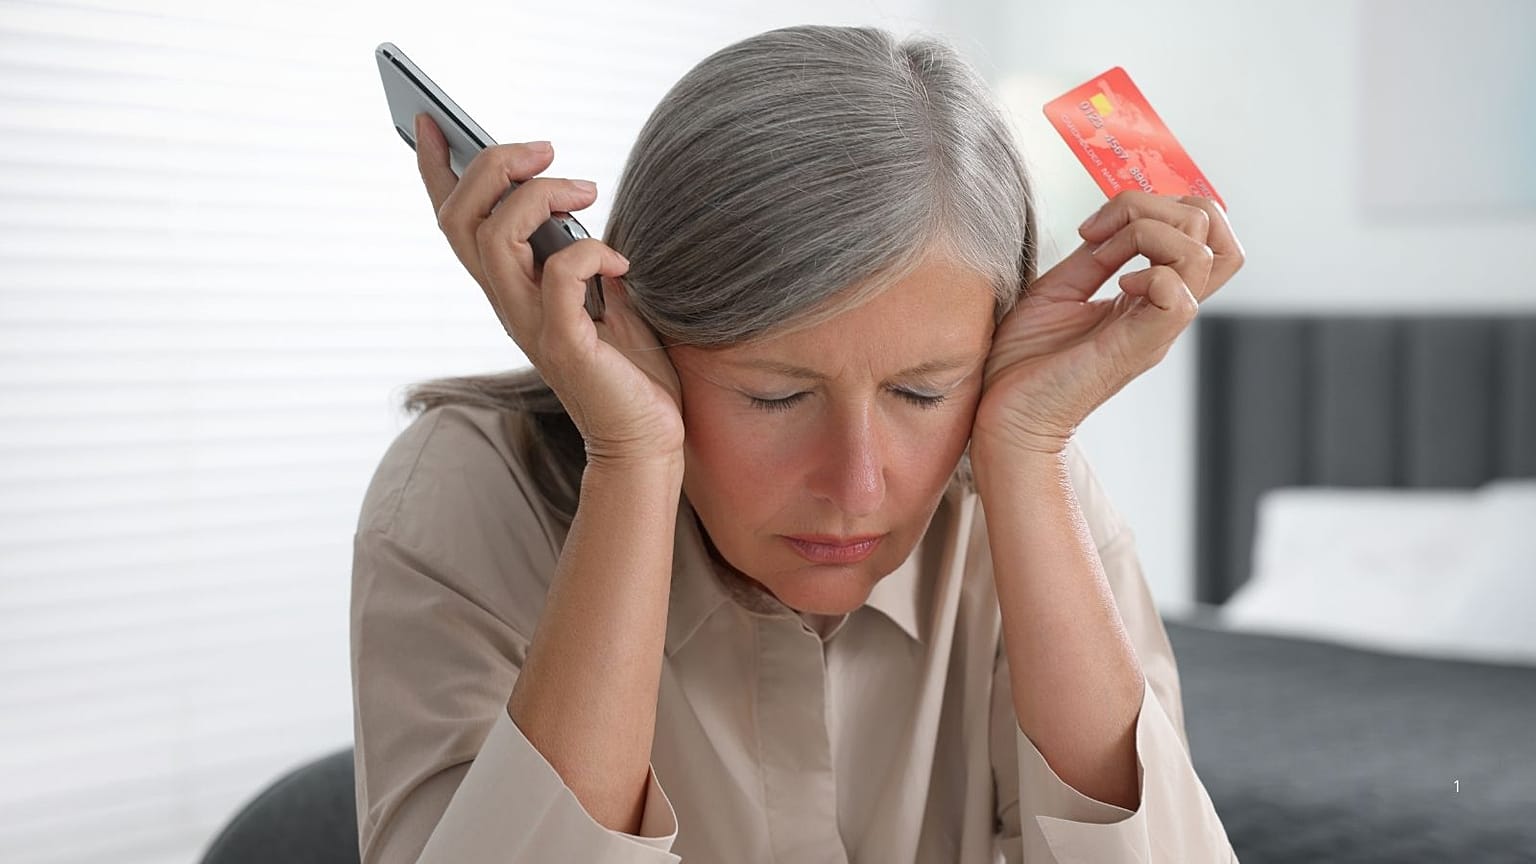




کلاهبرداریهای تلفنی، دیگر به تماس فردی ناشناس و درخواست رمز کارت محدود نیست. اکنون مجرمان میتوانند شماره بانک را جعل کنند، اطلاعات شخصی مشتری را در اختیار داشته باشند، از هشدارهای امنیتی ساختگی استفاده کنند و حتی قربانی را به تایید تراکنشهای غیرمجاز در اپلیکیشن رسمی بانک خودش وادار کنند.
تصور کنید تلفن همراهتان زنگ میخورد. شمارهای که روی صفحه ظاهر میشود، همان شمارهای است که بانک شما در وبسایت رسمی خود منتشر کرده است. فردی حرفهای، خود را کارمند بخش امنیت بانک معرفی میکند و میگوید فعالیت مشکوکی در حسابتان شناسایی شده است. او حتی ممکن است نام، نشانی یا بخشی از اطلاعات بانکی شما را بداند.
 آگهی
آگهی
تماسگیرنده هشدار میدهد که کسی در حال برداشت پول از حساب شماست و برای جلوگیری از سرقت، باید فورا اقدام کنید.
اما آنچه ظاهرا یک تماس امنیتی است، آغاز یک کلاهبرداری حسابشده است. در این روش، قربانی حتی بدون افشای رمز عبور خود، به انتقال پول یا تایید تراکنشهای مجرمانه ترغیب میشود.
این شیوه از جرایم مالی که در انگلیسی با Vishing (مخفف Voice Phishing) و در فرانسه با اصطلاحاتی مانند Hameçonnage شناخته میشود، یکی از روشهای رایج کلاهبرداری بانکی در اروپاست.
در بسیاری از این حملات، مجرمان عمدتا از مسیر ایجاد فشار روانی، خود مشتری را به انجام عملی وادار میکنند که راه دسترسی به پول او را باز میکند. برخی از این راهها به شرح زیر است:
۱. جعل شماره تلفن بانک شما
یکی از ترفندهای کلاهبرداران، استفاده از فناوری «جعل شناسه تماسگیرنده» است. در این روش، مجرم میتواند کاری کند که شماره نمایشدادهشده روی تلفن قربانی، متعلق به یک بانک یا موسسه معتبر به نظر برسد. در نتیجه، حتی جستوجوی شماره در اینترنت ممکن است این تصور اشتباه را ایجاد کند که تماس واقعا از بانک انجام شده است.
کلاهبرداران معمولا اطلاعات قربانی را از شبکههای اجتماعی، حملات فیشینگ یا نشت دادههای شرکتها به دست میآورند. سپس با استفاده از همان اطلاعات، نقش کارمند بانک را بازی کنند. هدف اصلی این ترفند، ایجاد اعتماد پیش از درخواست اطلاعات محرمانه یا انتقال پول است.
۲. ایجاد ترس در مشتری؛ «همین حالا باید حسابتان را نجات دهید»
بسیاری از کلاهبرداریهای تلفنی با یک هشدار اضطراری آغاز میشوند: برداشت غیرمجاز، ورود مشکوک به حساب یا تلاش برای انتقال مبلغی بزرگ.
کلاهبردار ممکن است بگوید اگر مشتری فورا اقدام نکند، بانک دیگر قادر به جلوگیری از انتقال پول نخواهد بود؛ سپس از قربانی میخواهد یکی از اقدامات زیر را انجام دهد:
- یک کد دریافتشده از طریق پیامک را اعلام کند.
- در اپلیکیشن بانکی یک درخواست را تایید کند.
- پول را به حسابی موسوم به «حساب امن» انتقال دهد.
- اطلاعات ورود به اپلیکیشن را ارائه کند.
- به کلاهبردار اجازه دهد تا گوشی تلفن او را از راه دور کنترل کند.
۳. سوءاستفاده از کدهای یکبارمصرف و تایید هویت دومرحلهای
بانکهای اروپایی برای محافظت از حسابهای مشتریانشان از سازوکارهایی مانند احراز دو مرحلهای هویت مشتری استفاده میکنند. اما کلاهبرداران سعی دارند همین سازوکار امنیتی را علیه قربانی به کار بگیرند.
برای مثال، مجرم ممکن است از قبل نام کاربری و رمز عبور فرد را بهنحوی به دست آورده باشد. سپس هنگام تلاش برای ورود به حساب یا انجام تراکنش، با قربانی تماس میگیرد و او را متقاعد میکند کد امنیتی را در اختیارش بگذارد.
در روشهای پیچیدهتر، حتی ممکن است مشتری را به نحوی واردار کند که ثبت تلفن همراه مجرم را بهعنوان دستگاه مورد اعتماد حساب بانکی نیز تایید کند. بنابراین اگرچه داشتن رمز عبور قوی و تایید دومرحلهای ضروری است، اما بهتنهایی مانع کلاهبرداریهای مبتنی بر فریب مشتری نمیشود.
۴. ترفند «حساب امن»؛ انتقال پول به دست خود قربانی
در این شیوه، کلاهبردار مدعی میشود حساب فعلی مشتری در معرض خطر قرار گرفته و لازم است موجودی آن موقتا به حساب دیگری منتقل شود. او ممکن است حساب مقصد را متعلق به بخش امنیت بانک، حساب محافظتشده یا حساب موقت معرفی کند.
تفاوت این روش با سرقت مستقیم اطلاعات بانکی در آن است که گاهی خود قربانی دستور انتقال وجه را صادر میکند. این موضوع میتواند فرایند بازپسگیری پول را نیز پیچیدهتر کند؛ زیرا میان تراکنشی که بدون اجازه مشتری انجام شده و تراکنشی که مشتری بر اثر فریب شخصا تایید کرده، تفاوتهای حقوقی وجود دارد.
بنابراین مشتریان نباید به هیچ وجه، به درخواست فردی که تلفنی خود را نماینده بانک معرفی میکند، پولشان را به حساب دیگری انتقال دهند.
۵. تماسهایی که «توسط خود قربانی» برقرار میشود
گاه کلاهبردار بهجای تماس مستقیم، قربانی را وادار میکند خودش با یک شماره تلفن تماس بگیرد: ماجرا معمولا با پیامکی درباره یک خرید گرانقیمت یا انتقال وجه آغاز میشود. در پیام نوشته شده است که اگر مشتری این تراکنش را انجام نداده، باید فورا با شماره اعلامشده تماس بگیرد.
وقتی قربانی تماس میگیرد، فردی که خود را مسئول امنیت بانکی معرفی میکند پاسخ میدهد و فرایند فریب آغاز میشود. در این وضعیت، قربانی ممکن است به دلیل اینکه خودش شماره را گرفته، کمتر به احتمال کلاهبرداری فکر کند.
در برخی نمونهها، مجرمان حتی قربانی را به تماس تصویری یا اشتراکگذاری صفحه تلفن در واتساپ هدایت میکنند تا عملیات بانکی او را زیر نظر بگیرند یا کنترل کنند. آنها از شما میخواهند که مکالمه را در واتساپ ادامه دهید و صفحه خود را (به بهانه کمک به شما در ایمنسازی حسابتان) به اشتراک بگذارید.
۶. ارسال مامور جعلی بانک برای دریافت کارت بانکی
در بعضی کلاهبرداریها، تماس تلفنی تنها مرحله نخست عملیات است. فردی که خود را کارمند بانک معرفی میکند، ادعا میکند کارت بانک مشتری به دلایل امنیتی باید جمعآوری یا تعویض شود. سپس شخص دیگری بهعنوان مامور بانک یا پیک به منزل قربانی مراجعه میکند.
به این ترتیب کلاهبرداران کارت و رمز آن را به دست میآورند و از آن برای برداشت وجه نقد یا خرید استفاده میکنند.
شاید فکر کنید بعید است کسی فریب چنین روشی را بخورد؛ اما در ژوئیه ۲۰۲۴ یوروپل از بازداشت ۵۴ نفر در عملیات مشترک پلیس اسپانیا و پرتغال خبر داد که عضو یک شبکه مجرمانه بودند و با استفاده از همین شیوه (یعنی تماس تلفنی و سپس مراجعه حضوری به منزل قربانیان) عمدتا افراد سالمند را هدف قرار داده بودند. کلاهبرداران به همین روش مبلغ ۲ میلیون و ۵۰۰ هزار یورو به سرقت بردند؛ برخی قربانیان تمام پسانداز زندگی خود را از دست داده بودند.
۷. جعل صدا و هویت به کمک هوش مصنوعی
پیشرفتهای هوش مصنوعی ابزارهای تازهای در اختیار کلاهبرداران گذاشته و فناوریهای تولید صدای مصنوعی، تقلید صدای افراد واقعی را ممکن کرده است. به این ترتیب، یک تماس تلفنی که ممکن است از طرف شخصی آشنا، کارمند بانک یا حتی یکی از اعضای خانواده به نظر برسد، کلاهبرداری از آب درمیآید.
این فناوری، امکان تولید پیامهای شخصیسازیشده و قانعکننده را نیز فراهم میکند.
آیا بانک موظف است پول سرقتشده را بازگرداند؟
قوانین کشورها در این موضوع متفاوت است؛ با این وجود در سطح اتحادیه اروپا، دستورالعمل خدمات پرداخت (موسوم به PSD2) برای تراکنشهای غیرمجاز، حمایتهایی در این موضوع پیشبینی کرده است.
بر اساس ماده ۷۳ این دستورالعمل، بانک باید مبلغ تراکنش غیرمجاز را حداکثر تا پایان روز کاری بعد از اطلاع از آن، بازپرداخت کند؛ مگر در شرایط استثنایی مقرر در قانون.
وضعیت زمانی پیچیدهتر میشود که مشتری بر اثر فریب، شخصا انتقال پول را تایید کرده باشد. تاخیر عمدی یا ناشی از سهلانگاری فاحش نیز گاه میتواند بر مسئولیت بانک تاثیر بگذارد.
چگونه میتوان از کلاهبرداری تلفنی جلوگیری کرد؟
ویژگی مشترک همه روشهای کلاهبرداری، سوءاستفاده از ترس مشتری و اعتماد او همچنین ایجاد احساس فوریت در اوست. قاعده اساسی ساده است: هیچ تماس تلفنی غیرمنتظرهای، حتی با شماره ظاهرا معتبر بانک، نباید مبنای افشای اطلاعات محرمانه یا انتقال فوری پول قرار گیرد. بر همین اساس توصیههای زیر ارائه میشود:
- کلاهبرداران عامدانه حس فوریت ایجاد میکنند؛ بنابراین پیش از هر اقدامی، مکث کنید و بیندیشید.
- تماس مشکوک را قطع کنید و به هیچ تماسی اعتماد نکنید. در صورت دریافت چنین تماسهایی، خودتان شخصا به بانکتان تلفن بزنید. حتی اگر شماره روی صفحه متعلق به بانک باشد، باز هم برای اطمینان، با شماره معتبر بانک تماس بگیرید.
- کدهای امنیتی را تحت هیچ شرایطی اعلام نکنید. مشاور بانکی شما هرگز از شما کد، رمز عبور یا نام کاربری نمیخواهد و از شما نمیخواهد که تراکنش مالی انجام دهید یا آن را تایید کنید. بنابراین هرگز رمز عبور و کدهای یکبارمصرف را در اختیار تماسگیرنده قرار ندهید و درخواستهای ناشناس داخل اپلیکیشن را تایید نکنید.
- به هیچ فردی، تحت هیچ شرایطی، اجازه دسترسی به گوشیتان را ندهید و به درخواست تماسگیرنده، برنامه کنترل از راه دور نصب نکنید و صفحه موبایل یا رایانه خود را به اشتراک نگذارید.
- درخواست انتقال موجودی به یک حساب امن یا تحویل کارت بانکی به پیک، نشانه جدی کلاهبرداری است.
- در موضوع جعل صدای نزدیکان شما، با اعضای خانواده خود بر سر یک «عبارت رمز» توافق کنید. اگر فردی با صدایی آشنا با شما تماس گرفت و ضمن ادعای اینکه یکی از اعضای خانواده (مانند والدین، خواهر/برادر یا فرزند) است درخواست فوری پول کرد، میتوانید از این کلمه رمز برای تایید هویت او استفاده کنید.
- هرگز نرمافزار دسترسی از راه دور نصب نکنید یا صفحه نمایش خود را به اشتراک نگذارید. بانکها و موسسات مالی هرگز چنین چیزی را از شما درخواست نمیکنند.
- در مورد فرصتهای سرمایهگذاری غیرمنتظره و با زمان محدود محتاط باشید: اگر پیشنهادی خیلی خوب به نظر برسد، احتمالا کلاهبرداری است.
- پسوردهای خود را در تمام دستگاهها، برنامهها و وبسایتها تغییر دهید. کلاهبرداران پسوردهای لو رفته را به صورت آنلاین خریداری کرده و آنها را روی حسابهای مختلف امتحان میکنند. تغییر تنها یک پسورد کافی نیست؛ حتما تمام آنها را تغییر دهید تا کلاهبرداران نتوانند دوباره از آنها استفاده کنند.
- مراقب کلاهبرداریهای موسوم به «اتاق بازیابی» (Recovery Room) باشید: ممکن است کلاهبرداری با شما تماس بگیرد (در حالی که میداند شما پیشتر قربانی کلاهبرداری شدهاید) و با معرفی خود به عنوان یک مقام رسمی (مانند پلیس، اداره مالیات یا مقامات مالی و غیره) ادعا کند که میتواند پول از دست رفته شما را بازگرداند. این اغلب تلاشی دیگر برای کلاهبرداری از شماست. به خاطر داشته باشید که یکبار قربانی شدن، به این معنا نیست که دوباره در دام کلاهبرداران نخواهید افتاد.
در صورت وقوع کلاهبرداری چه باید کرد؟
با بخش رسمی مقابله با تقلب بانک تماس بگیرید، درخواست مسدودسازی دسترسیها و کارت را مطرح کنید، تراکنشها را گزارش دهید و مدارک تماسها و پیامها را نگه دارید. سپس موضوع را به پلیس یا مرجع مسئول کشور محل اقامت اطلاع دهید.
در فرانسه توصیه میشود که علاوه بر اطلاع رسانی به بانک، این کلاهبرداریها را در پلتفرم Perceval نیز گزارش دهید. ثبت گزارش در Perceval هم میتواند به عنوان مدرکی برای بانک شما باشد، و هم به مبارزه با عاملان این تخلفات بانکی کمک میکند زیرا این گزارشها جمعآوری، تجزیه و تحلیل و در سطح ملی برای شناسایی شبکههای مجرمانه استفاده میشوند.
انجمن قربانیان فرانسه با شماره ۱۱۶ ۰۰۶ نیز بطورت رایگان مشاوره خواهد داد.
مطابق قوانین فرانسه، مجازات این نوع کلاهبرداریها پنج سال حبس و ۳۷۵۰۰۰ یورو جریمه نقدی است.