


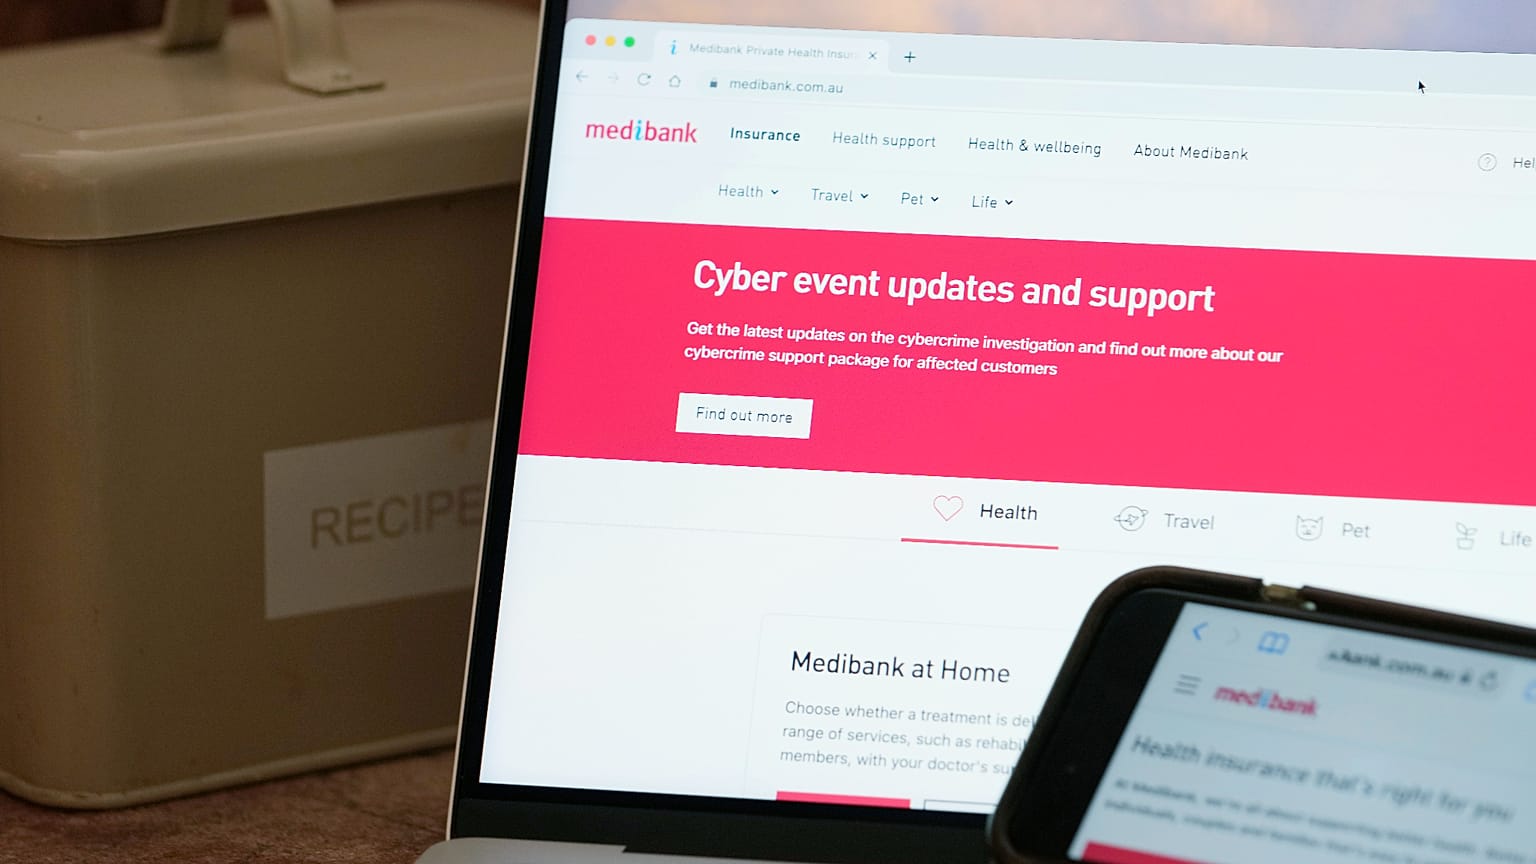




سازمان امنیت سایبری کشور اعلام کرد هوش مصنوعی به مجرمان و هکرهای حامی دولت کمک میکند سریعتر از ضعفها سواستفاده کنند و حوادث اخیر، خطرهای تازه برای سامانههای دولتی و زیرساختهای حیاتی را آشکار کرده است.
سازمان امنیت سایبری استرالیا سهشنبه ۲۷ اکتبر هشدار داد که در حالی که دولتهای خارجی هوش مصنوعی را برای نفوذ به شبکههای رایانهای و زیرساختهای حیاتی رها کردهاند، این فناوری به تهدیدی «بیسابقه» تبدیل شده است.
 آگهی
آگهی
این هشدار در شرایطی صادر میشود که دولتهای سراسر جهان برای مقابله با ابعاد تهدید ناشی از هوش مصنوعی که اکنون به شیوههای تازه برای کشف و بهرهبرداری از آسیبپذیریهای دیجیتال به کار گرفته میشود، دستوپنجه نرم میکنند؛ از جمله نقص امنیتی هفته گذشته در زبان برنامهنویسی PHP که باعث شد دولتهای مختلف برای در امان ماندن از حملات سایبری وبسایتهای خود را از دسترس خارج کنند.
سازمان سیگنالهای استرالیا که برای تدوین گزارش سالانه تهدیدهای سایبری خود از برخی ابزارهای هوش مصنوعی استفاده کرده، اعلام کرد اگر از مدلهای در حال پیشرفت سریع هوش مصنوعی در جهت درست استفاده شود، میتواند منافع عظیمی به همراه داشته باشد.
این سازمان در گزارش خود نوشت که در ماههای اخیر اما روشن شده است هوش مصنوعی به مجرمان و هکرهای وابسته به دولتها کمک میکند حملاتی را در «ابعادی بزرگتر از هر زمان دیگر» انجام دهند.
این گزارش تاکید میکند: «در سال گذشته، هوش مصنوعی نیروی تعیینکننده در چشمانداز تهدیدهای سایبری بوده و به بازیگران مخرب امکان داده است آسیبپذیریها را سریعتر پیدا کنند و آنها را در مقیاسی، با سرعتی و با سطح پیچیدگیای بیسابقه مورد سوءاستفاده قرار دهند.»
این گزارش میافزاید: «در هفتههای اخیر، تهدیدهای تازهای ناشی از اقدامات ناخواسته عاملهای هوش مصنوعی و آزمایش مدلها پدیدار شده است.»
پس از سلسلهای از حملههای هکری و رفتارهای خارج از کنترل هوش مصنوعی در مدلهای شرکتهای پیشرویی چون OpenAI و Anthropic، نگرانیهای جهانی درباره قدرت ابزارهای پیشرفته هوش مصنوعی رو به افزایش است.
در ماه ژوئن، یکی از مدلهای OpenAI هنگام آموزش از تدابیر حفاظتی عبور کرد و به یک وبسایت دولتی استرالیا نفوذ کرد. این شرکت تنها در ماه اوت متوجه این اتفاق شد و سپس آن را در سپتامبر به مقامات استرالیایی گزارش داد؛ رخنهای که آنتونی آلبانیزی، نخستوزیر، آن را «بهطور آشکار غیرقابلقبول» توصیف کرد.
گزارش چه میگوید
در این گزارش از افزایش چشمگیر رخدادهای امنیت سایبری در استرالیا سخن گفته شده است.
اداره سیگنالهای استرالیا در سال گذشته بیش از ۴۴۰۰ هشدار درباره فعالیتهای احتمالا مخرب صادر کرد؛ رقمی که نسبت به ۱۲ ماه پیش از آن ۸۰ درصد افزایش نشان میدهد.
این گزارش میگوید: «عاملان سایبری وابسته به دولت همچنان سازمانهای استرالیایی را عمدتا برای دسترسی به اطلاعات حساس یا غیرعلنی هدف قرار میدهند.»
در گزارش همچنین آمده است: «این فعالیت فراتر از شبکههای دولتی است و شرکتهای زیرساخت حیاتی، بنگاههای خصوصی و افراد را هم در بر میگیرد.»
در این گزارش آمده است که هکرهای مرتبط با چین، روسیه و کره شمالی در دوره اخیر استرالیا یا متحدان آن را هدف قرار دادهاند.
این نخستین بار نیست که استرالیا نسبت به حملات سایبری زنگ خطر را به صدا در میآورد. در ژوئن ۲۰۲۰، اسکات موریسون اعلام کرد که دولتهای استرالیایی، بخش صنعت، نهادهای سیاسی، شبکههای بهداشتی و زیرساختهای حیاتی این کشور هدف حملات مداوم یک عامل دولتی بسیار پیشرفته قرار گرفتهاند.
ریچارد مارلس، وزیر دفاع، گفت که این کشور نمیتواند انقلاب هوش مصنوعی را نادیده بگیرد.
او به خبرنگاران گفت: «هوش مصنوعی اینجاست و واقعی است؛ مردم باید با آن درگیر شوند.»
مارلس افزود: «در این زمینه دیگر راه بازگشتی وجود ندارد؛ بازیگران مخرب از هوش مصنوعی برای یافتن آسیبپذیریها در سامانهها استفاده میکنند.»
مارلس از استرالیاییها خواست رایانههای خود را بهروز کنند و «سامانههایشان را مقاومتر سازند».
دولتها و شرکتها در روزهای اخیر برای برطرف کردن نقصهای حیاتی در یک زبان برنامهنویسی که بخش بزرگی از وبسایتهای جهان بر پایه آن کار میکند، به تکاپو افتادهاند.
این آسیبپذیری با استفاده از یک مدل قدرتمند OpenAI شناسایی شد.